Szakértők szerint hamarosan bekövetkezik az első halálos kibertámadás
Ivóvizet megmérgezni, erőművet leállítani, autót balesetbe sodorni, oltás hűtőláncát megszakítani – ilyen és hasonló súlyos kibertámadások lehetségesek.

Urándúsítótól az otthoni routerig: mindenhová be tudnak hatolni a hackerek, csak van, ahová nehezebb. A több tízmillió eurós kárt okozó francia eset után felmerül a kérdés, mekkora a veszély az okosotthonokban.
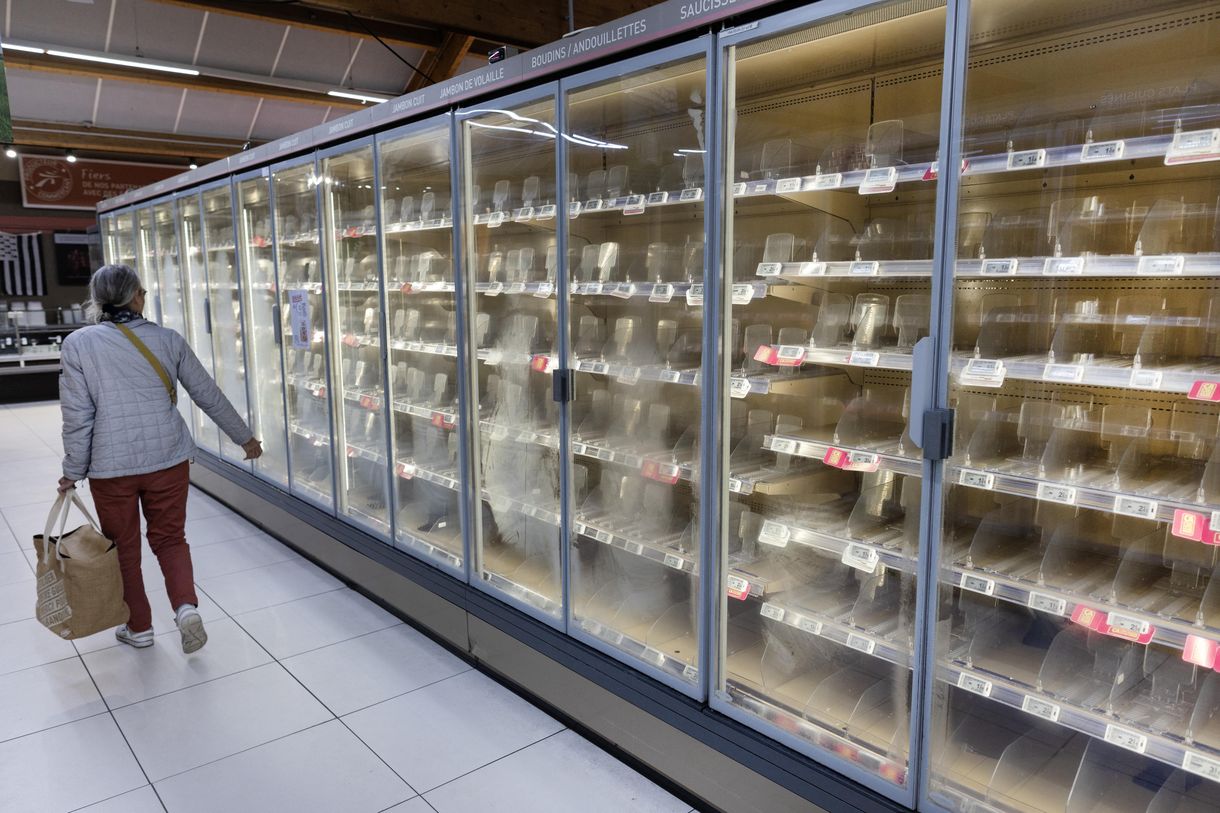
És akkor most az én hűtőmbe is bejuthatnak a hackerek?
Elvben igen – válaszolta meg a most sokakat foglalkoztató kérdést keddi hírmagyarázatában a Reuters.
A kérdés apropója, hogy hétfőre virradóra nagy francia szupermarket-hálózatok több száz boltjában buherálták meg ismeretlenek a távolból a hűtőket. Az 50, helyenként akár 80 fokra is felmelegedő tárolóból mindent ételt ki kellett dobni, a kár millió vagy tízmillió eurókban mérhető, és nem is biztos, hogy a biztosítók fizetnek.
Amilyen feltűnő, annyira banális is az eset. A hackertámadások évek óta napirenden vannak. Többségük zsarolási célzattal történik, ilyenkor adatokat lopnak vagy titkosítanak, vagy a kettő kombinációjával próbálnak váltságdíjhoz jutni. Ha már Franciaországról van szó: néhány hónapja az okmányirodákat és az adóhivatalt is támadás érte. Hasonló esetekről már pár éve is írtunk:
Ivóvizet megmérgezni, erőművet leállítani, autót balesetbe sodorni, oltás hűtőláncát megszakítani – ilyen és hasonló súlyos kibertámadások lehetségesek.
Banális az eset – írtuk, mégpedig azért, mert az elkövetés módja egyáltalán nem különleges. Az érintett hűtők szabályozását egy idehaza is jó nevű dán cég, a Danfoss berendezései szabályozzák. Ahogyan ez manapság szokásos, a technikusoknak nem kell végigjárniuk a boltokat a leolvasztáshoz, a hőmérséklet szabályozásához és más kisebb beállításokhoz, hanem egy internetes felületen bejelentkezhetnek, és mindent elintézhetnek.