Ha ilyen wifije van otthon, jobb, ha vigyáz: óriási hibát találtak benne
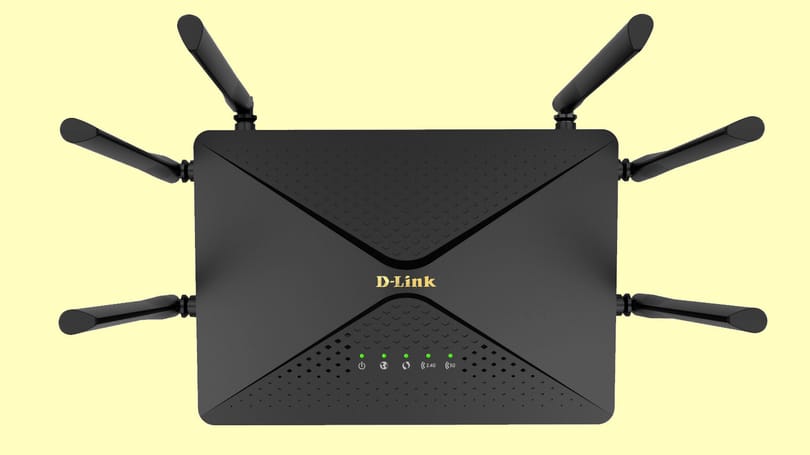
Kibertámadások célpontja lehet a D-Link népszerű wifi routere. Míg a gyártó dolgozik a megoldáson, érdemes módosítani pár beállítást.
Négy különböző biztonsági rés is tátong a TeamViewerben, a fejlesztő kéri, hogy azonnal telepítse mindenki az elérhető frissítéseket.
Sürgősen frissíteni kell a TeamViewer távelérési szoftvert, mert magas kockázati besorolású sebezhetőségek veszélyeztetik a felhasználók adatait – erre maga a fejlesztő hívta fel a figyelmet.
A legsúlyosabb hiba (CVE-2026-92370) a Bleeping Computer cikke szerint a Windowsra, Linuxra és macOS-re készült TeamViewer is érinti, és lehetővé teheti a távoli támadó számára, hogy jogosulatlan műveleteket, például távoli kódfuttatást hajtson végre a megcélzott eszközön.
Ezen túlmenően még három másik hiba is megbújik a szoftverben; ezeket a helyi hozzáféréssel rendelkező támadók aknázhatják ki, és szintén a távoli kódfuttatásnak lehet vele megágyazni. Sőt, a rendszer feletti jogosultságaikat akár egészen aggasztó szintekig is emelhetik.
Kibertámadások célpontja lehet a D-Link népszerű wifi routere. Míg a gyártó dolgozik a megoldáson, érdemes módosítani pár beállítást.
A szoftver fejlesztője hangsúlyozottan kéri, hogy minden felhasználó azonnal, a lehető leghamarabb frissítse a TeamViewert az elérhető legújabb verzióra, amelyben már befoltoztak valamennyi sebezhetőséget.
Öröm az ürömben, hogy egyelőre nem találtak kihasználásra utaló nyomokat, tehát a rosszindulatú felek még nem fedezték fel a biztonsági réseket.
A TeamViewer 15.82-es (és újabb) verziója már védett, így csak akkor szükséges cselekednie, ha ennél régebbi verziószámot lát.
Ha máskor is tudni szeretne hasonló dolgokról, lájkolja a HVG Tech rovatának Facebook-oldalát.
A találkozó azonban egyelőre nem jött össze, mivel a neki szánt csomagot otthon hagyták, ezért vissza kellett menniük Székesfehérvárra.
Első látásra semmi gyanús nem volt a hagyományos indiai édességben.