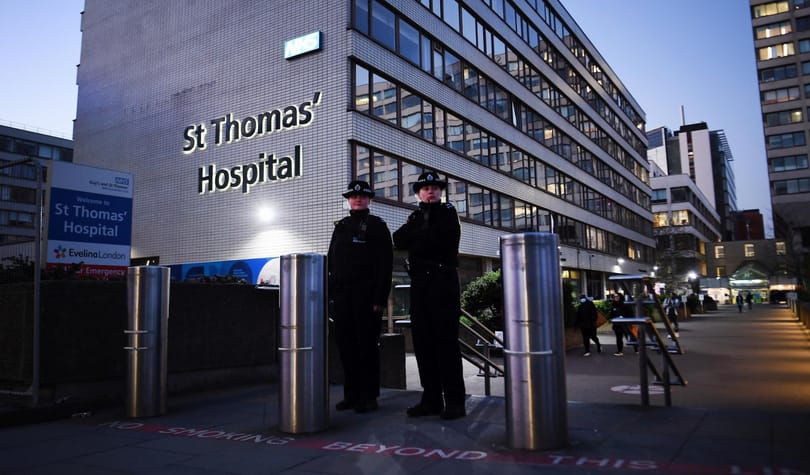
Letartóztatták az orosz hackert, aki miatt meghalt egy beteg a kórházban
Egy beteg halálával járt a Qilin nevű hackercsoport 2024-es támadása, amely megbénított számos londoni kórházat.
Több mint 11 millió felhasználó adatai szivárogtak ki a japán Burger Kingtől.
Adatokra éhes hackerek törtek be a Burger King japán leányvállalatához, a behatolás során 11,18 millió ügyfél információi kerültek illetéktelenek kezébe – írja a Bleeping Computer.
Az amerikai gyorsétteremlánc 350 egységgel van jelen Japánban. A leányvállalat elnézést kért az ügyfeleitől, akik adatait még október elején lopták el a hackerek. Az eset körülményeinek feltárását október 13-én fejezték be, és jelentették azt a japán adatvédelmi hatóságnak.
Az érintett szervereken a Burger King alkalmazás felhasználói adatait tárolták: nevet, születési időt, nemet, e-mail-címet, telefonszámot és rendelési előzményeket. Ezek segítségével adathalász támadásokat indíthatnak a hackerek.
Egy beteg halálával járt a Qilin nevű hackercsoport 2024-es támadása, amely megbénított számos londoni kórházat.
A jogosulatlan hozzáférés október 2. és 7. között tartott, ezidő alatt lophatták el a felsorolt adatokat. A japán Burger King leszögezte: a feltört szerveren nem tároltak bankkártyaadatokat, valamint bejelentkezési adatokat sem.
A további részletek feltárása továbbra is zajlik, ehhez külső szakértők segítségét is igénybe vették.
Ha máskor is tudni szeretne hasonló dolgokról, lájkolja a HVG Tech rovatának Facebook-oldalát.
A Népszabadság megszerezte az Orbán-kormány által 2025-ben kötött szerződésüket.