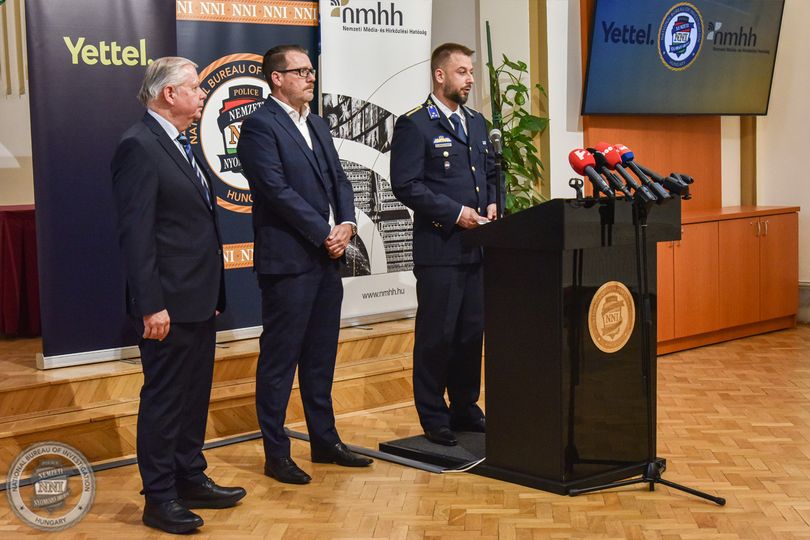
A Nemzeti Nyomozó Iroda (NNI), a Nemzeti Média- és Hírközlési Hatóság (NMHH), illetve a Yettel Magyarország együttműködve kapták el azt a kínai állampolgárságú férfit, aki idén júliusban egy hamis mobilhálózatot működtetve járta autóval az országot, és a technológiát arra használta, hogy pénzt csaljon ki az emberektől. A hatóságok kedden délelőtt sajtótájékoztatón számoltak be a férfi elfogásáról.
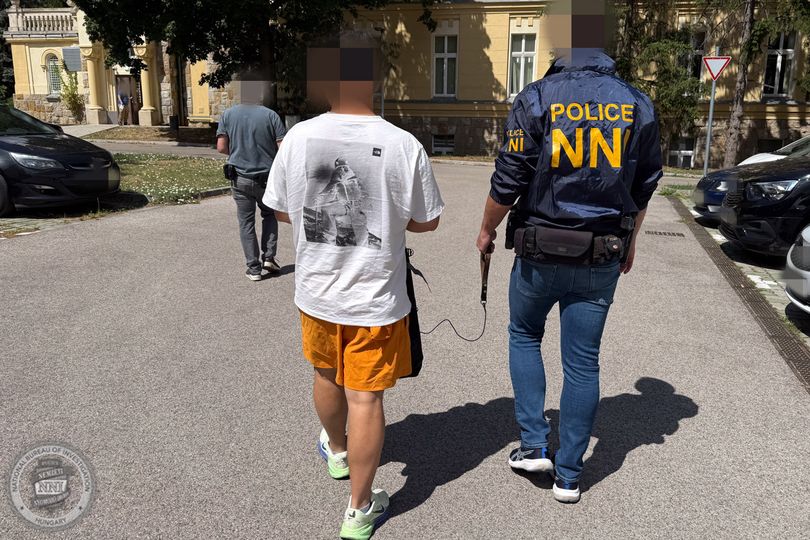
Az elfogott gyanúsított
police.hu
Sms-blasternek hívják szaknyelven az elkövető által is használt módszert, melynek lényege, hogy egy, az autóban tartott eszköz révén erősebb mobil térerőt sugároz, mint amit a körülötte működő mobilszolgáltatók használnak éppen, így a közelben lévő telefonok automatikusan a csaló által működtetett hálózatra csatlakoznak fel a jobb térerő reményében. Ám a csaló jele ugyan erősebb, maga a hálózat az itthon a kilencvenes években elterjedt 2G-technológián alapul, ami egy egyirányú hitelesítési rendszerrel működik, magyarul: míg a hálózat ellenőrzi a telefont, addig a telefon nem a hálózatot. Mobileszközünk emiatt nem jelzi, hogy nem az eredeti mobilszolgáltató hálózatán vagyunk, a cégek (mobilszolgáltatók) pedig csak annyit vesznek észre, hogy készülékek tűnnek el rövid időre a térképükről, majd csatlakoznak vissza újra.
A 2G-s hálózaton nem működik semmilyen alapszolgáltatásunk (híváskezdeményezés, mobilinternet), a segélyhívó is döcögve - hangzott el a tájékoztatón. Maga a csalás úgy zajlik, hogy az ügyfél, akinek a mobilja erre a hálózatra van felcsatlakozva, kap egy SMS-t, általában egy linkkel, amit csak azután tud megnyitni, hogy lecsatlakozott a csalóhálózatról. A link pedig természetesen adathalász eszköz, a banki adatainkra kíváncsi. Magyarországon ez volt az első ilyen jellegű bűncselekmény.
A most elfogott férfi az autósokat csalta kelepcébe azzal, hogy a rendőrség nevében küldött álüzenetet, melyben a következő állt: „Új közlekedési jogsértést regisztráltak az Ön járművéhez Budapesten. Kérjük tekintse meg a részleteket és rendezze online.” Ehhez az üzenethez tartozott a csalóoldalra vezető link.
Ahogy a keddi sajtótájékoztatón Csikra Árpád rendőrszázados leszögezte:
a rendőrség nem SMS-ben küldi ki a fizetési felhívásokat.
Hogy mennyi telefontulajdonost környékezett meg a csaló, arról a hatóságok elmondták: a július 17. és július 22. közötti időszak alatt 88 ezer hálózati eseményt regisztrálta, ez a felcsatlakozások számát jelenti, és egy telefon többször is felcsatlakozhatott a hamis hálózatra. Összesen kilenc tényleges sértettje van a bűncselekménynek, nagyságrendileg 5 millió forintos kárt okozott az elkövető.
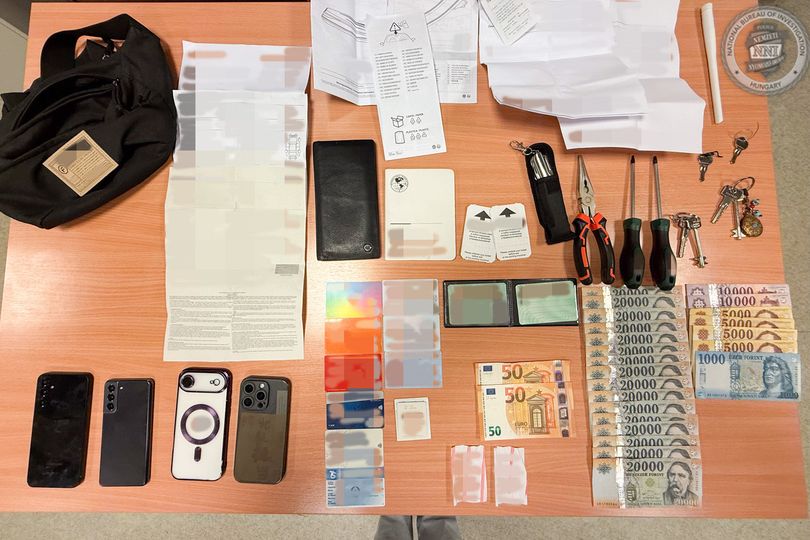
A lefoglalt eszközök
police.hu
Hogyan zajlott az akció?
Először a Yettel Magyarország vette észre a hálózati anomáliát egy rutinellenőrzés során. Telefonkészülékek tűntek el a hálózati térképről, majd bukkantak fel újra egy kis idő múlva. Illetve panaszok is érkeztek a felhasználóktól pár nappal az anomália észlelése után. A panaszokat és az anomáliát összevetve arra jutottak – ismerve a nemzetközi példákat –, hogy támadás érte a felhasználókat. Megkeresték a NMHH-t és az NNI-t is, akik gyorsan reagáltak.
Miért pont a Yettel? Hári Kriszitán, a Yettel Magyarország biztonsági vezetője szerint a hamis hálózat frekvenciája a Yetteléhez hasonlított a legjobban, így a cég felhasználói eshettek csalás áldozatának. Ha más lett volna a frekvenciaválasztás, más szolgáltató ügyfeleit érintette volna a csalás.
A Nemzeti Nyomozó Iroda is megkereste – szinte egyidejűleg a Yettellel – az NMHH Mérésügyi Igazgatóságát, akiknek segítségével sikerült elkapni az elkövetőt. Bató Tibor, az NMHH Mérésügyi Igazgatóságának igazgatója elmondta, hogy a hatóság mozgó mérésügyi gépkocsiját használták az ugyancsak mozgásban lévő hamis bázisállomás által kibocsájtott jel beazonosítására, ezzel az elkövető kocsiját is sikerült beazonosítani.
Az NNI-hez 2026. július 17-én érkezett az első bejelentés a hálózati anomáliáról, a férfit pedig július 22-én fogták el. Az akció Budapesten kezdődött, majd – ahogy Csikra rendőrszázados elmesélte – az M6-os autópályán keresztül Baranya megyébe vezettek a nyomok.
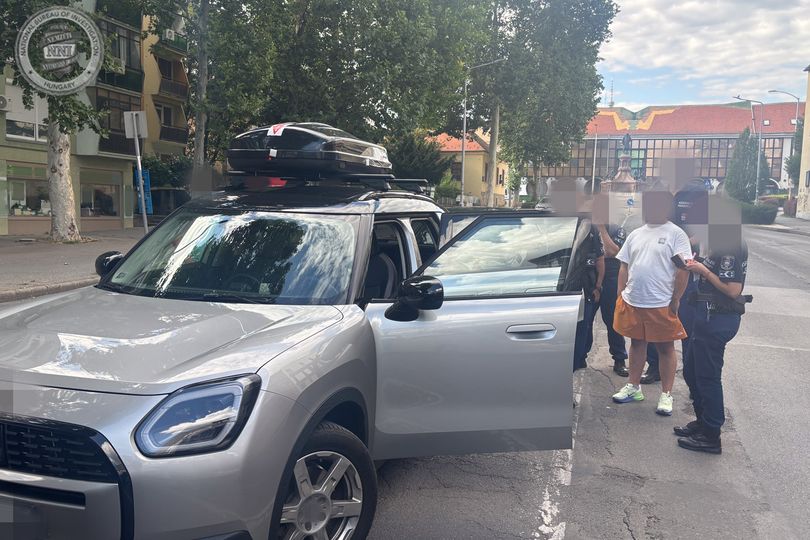
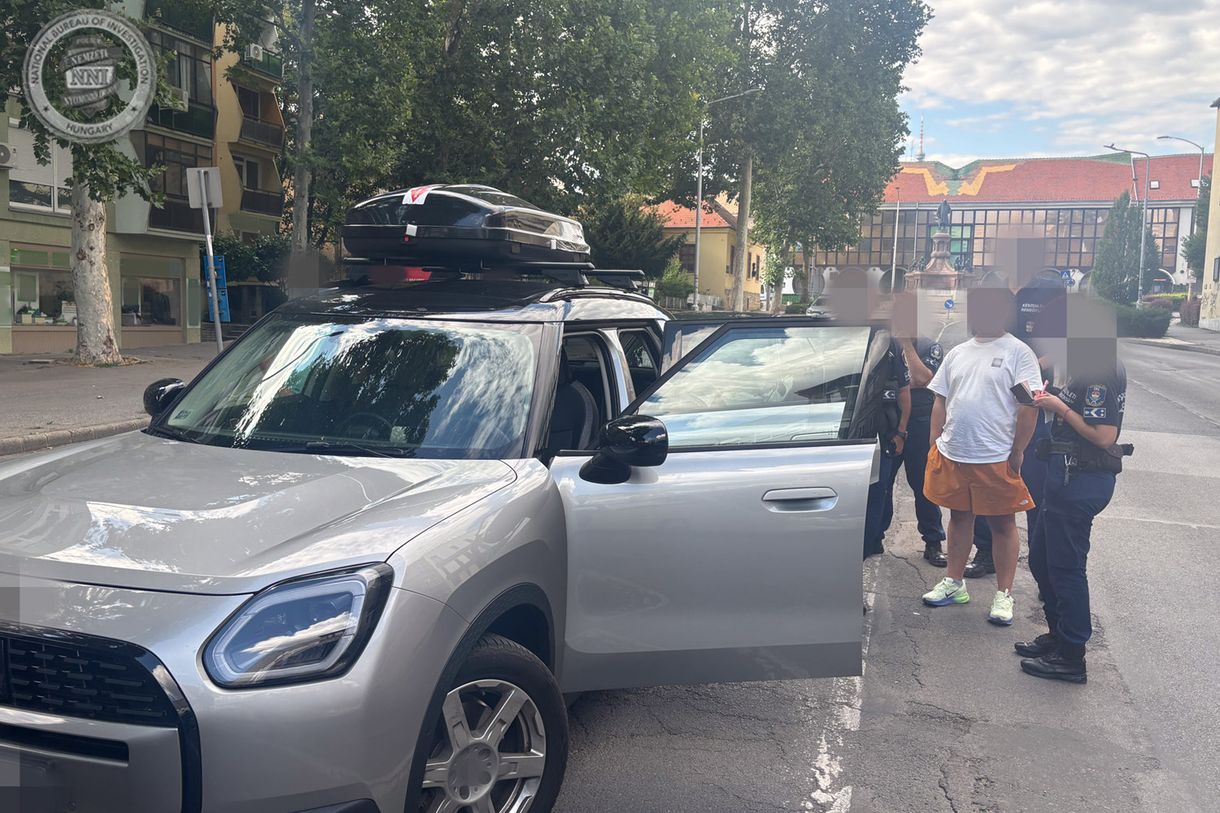
Forrónyomon üldözték az elkövetőt, miközben az NMHH mérésügyi gépkocsija segített beazonosítani, a Yettel háttércsapata pedig a hálózatot figyelve nyújtott extra információkat a rendőregységnek. 2026. július 22-én, 16:30-kor Pécsen sikerült elkapni a kínai állampolgárságú 27 éves férfit, akinek letartóztatását a bíróság már elrendelte.
police.hu
A nyomozás jelenlegi állása szerint egyedüli elkövető volt, a külföldi kapcsolatait – az utóbbi időkben elterjedt volt az a fajta csalás Európa szerte – még vizsgálják. Azt lehet csak tudni vele kapcsolatban, hogy július 11-én érkezett egy olaszországi repülőjárattal Magyarországra.