Gyorsan terjed az új támadási mód, hitelt vesznek fel az ön nevében, majd elköltik
A szomszédos országokban már tombol az újfajta kibertámadás, melynek végső célja, hogy ellopják a pénzét. Mutatjuk, mire figyeljen.
A szomszédos országokban már tombol az újfajta kibertámadás, melynek végső célja, hogy ellopják a pénzét. Mutatjuk, mire figyeljen.
Egy privát mobilhálózaton keresztül bejutottak a hackerek egy lengyel erőműbe, ahol aztán meg is nyomták a stop gombot.
Megvizsgálták a kutatók az évtizedek óta azonos alapokon nyugvó SIM-kártyákat, és hatalmas biztonsági résre bukkantak.
Frissítette az OpenAI a Daybreak nevű kibervédelmi megoldását. A szakemberek egy olyan új modellhez is hozzáférhetnek, amely illetéktelen kezekben nagy bajt csinálhatna.
A rendszer képesség vált emberi beavatkozás nélkül más rendszerekben sebezhetőségeket felderíteni és kihasználni, illetve akár kibertámadásokat megtervezni és végrehajtani pusztán egy „magas szintű célkitűzés” alapján.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és továbbra is egyre fejlettebb zsarolóvírusok a legfrissebb kiberfenyegetettségi jelentése főszereplői.
A mesterséges intelligencia (AI) gyors fejlődése még veszélyesebbé teszi a kiberfenyegetéseket, miközben a vállalati eszközök jelentős része szinte védtelen a digitális betörésekkel szemben – állapítja meg az EY friss, globális kutatása. Az online bűnözők könnyen kihasználhatják a cégek sebezhetőségét, a döntéshozóknak legfeljebb 1,5 éve maradt arra, hogy felkészüljenek az új generációs támadásokra.
Csak egy kínai, nyílt mesterséges intelligencia tudta megállapítani az OpenAI néhány napja elszabadult kísérleti modelljeit. Ezt nem hagynák annyiban az amerikai AI-cégek – össze is fogtak, hogy a jövőben ne fordulhasson elő ilyesmi.
Több modellt, köztük egy még ki nem adottat tesztelt nemrég az OpenAI, hogy megtudja, pontosan milyen képességekkel rendelkezik. A válasz megszületett.
Komoly hackertámadás érte a Lidl egyik informatikai szolgáltatóját, a támadók kosarába kerültek a vásárlók adatai is.
Egy orosz hackercsoporthoz egy amerikai biztonsági céghez kapcsolódó rendszereken keresztül jutott be vállalatok ezreinek hálózataiba egy hónapokkal ezelőtt indult kibertámadás-sorozatban. A belga Secutec kiberbiztonsági vállalat keddi közlése szerint ez az egyik legsúlyosabb biztonsági incidens, amely valaha egyetlen kiberbiztonsági szolgáltatóhoz kapcsolódott.
Szenátusi meghallgatásra hivatkozva írta meg a The Economist, milyen komoly fenyegetést jelenthet az Anthropic Mythos 5 AI-modellje.
Egy település minden részletéből beépítettek egy keveset az FBI minivárosába, azzal a céllal, hogy valós körülmények között lehessen szimulálni a kibertámadásokat.
Hamis weboldalt készítettek, ahol egy olyan szoftver letöltésére próbálták rábírni a látogatókat, amellyel átvehetik az irányítást a számítógépük felett.
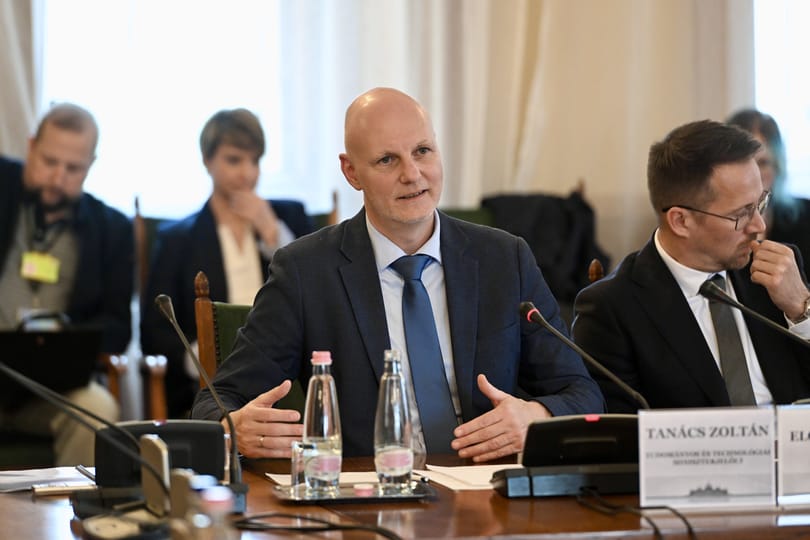
Túlságosan leszűkült azoknak a köre, akik kiberbiztonsági vizsgálatot végezhettek, ezen változtatni kellett – magyarázta Tanács Zoltán.
Elmérgesedett a viszony a Microsoft, és egy hibakereső kiberbiztonsági szakember, Nightmare-Eclipse között. Utóbbi azt állítja, a redmondi cég tönkre akarja tenni az életét.
Három évet kaptak a digitális elemeket is tartalmazó eszközöket és szolgáltatásokat gyártó cégek, hogy biztonságossá tegyék a termékeiket. A határidő 2027 végén jár le, de sokaknak még bőven van tennivalójuk.
Miközben Európa kiberfenyegetettsége rohamosan nő, Magyarország lemaradt a stratégiai védelem kiépítésében, és jelenleg nincs felkészülve egy súlyosabb kibertámadásra. Makó Gerald, a Cambridge-i Egyetem mesterséges intelligenciával és kiberbiztonsággal foglalkozó kutatója cikkében levezeti, miért volt elégtelen az Orbán-kormány stratégiája, ami a 4iG-vel titokban kötött 1300 milliárd forintos keretszerződésben csúcsosodott ki, és mire kellene figyelnie az új kormánynak, ha érdemben tenni akar az ország sebezhetősége ellen.
Pofonegyszerűen feltörte a macOS-t az Anthropic Claude Mythos nevű AI-eszköze, ami komoly veszélyt jelentene az internetre, ha nyilvánosan elérhetővé tennék.
Először használhattak AI-t a kiberbűnözők egy támadás kidolgozásához, pechjükre azonban a Google résen volt.