Úgy tűnik, hogy az internet mélyen elrejtett sötét része, a dark web mégsem annyira megközelíthetetlen, az anonimitás nem tökéletes. Egyetlen nemzetközi akcióban ugyanis több százezer rejtett weboldalt számoltak fel a hatóságok.
Valakik a Béres Gyógyszergyár e-mail-címéről az MVM Next nevében, illetve az MVM Nextre hivatkozva adathalász, számlabefizetésre felszólító leveleket küldtek ki. A gyógyszercég az illetéktelen hozzáférést visszavonta.
Nemcsak a sportolók, hanem a kiberbűnözők is csúcsformába lendültek – figyelmeztetnek kiberbiztonsági szakértők. A világ legnagyobb sporteseményei évről évre mágnesként vonzzák az online csalókat, akik pontosan tudják: ahol szenvedélyes szurkolók, jegyek, utazás és exkluzív tartalmak vannak, ott könnyebb lehet átverni az embereket.
Gyanútlan felhasználók millióinak készülékei váltak a kiberbűnözés eszközeivé az internet egyik legaggasztóbb infrastruktúrájában. A Google-nek azonban sikerült felszámolnia a láthatatlan, de annál veszélyesebb hálózatot.
Az NFC-alapú mobilos támadások száma 87 százalékkal nőtt, a zsarolóvírus-támadások áldozatainak száma pedig már tavaly év közben meghaladta a korábbi éves értéket – ez derül ki az ESET legújabb kiberfenyegetettségi jelentéséből. A dokumentum szerint a támadók egyre tudatosabban alkalmazzák a mesterséges intelligenciát, miközben a zsarolóvírusok, az adathalászat és a mobilos csalások is új szintre léptek.
A mesterséges intelligencia nem megvédi, hanem veszélybe sodorhatja a vállalatokat, ha az emberi döntés kikerül a kiberbiztonsági folyamatokból – figyelmeztet a Sophos legfrissebb előrejelzése. A kiberbiztonsági cég szakértői szerint az egyik legnagyobb kockázata most, hogy a szervezetek túlzottan megbíznak az automatizmusokban, miközben a támadók egyre hatékonyabban használják ugyanazt a technológiát.
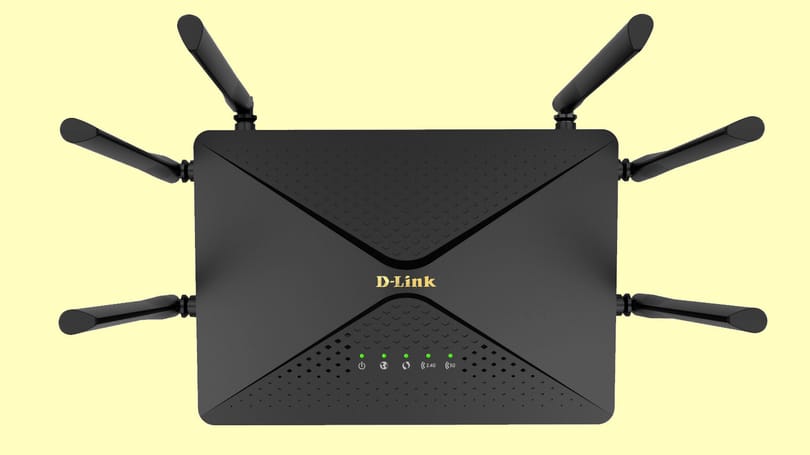
Véget ért a támogatása, így frissítéseket sem kap a D-Link több hálózati eszköze. A hackerek meg is találták a rést a pajzson, amit már sosem fog foltozni a gyártó.
Napjainkban a digitális technológiák már annyira átszövik a hétköznapjainkat, hogy azok használatában már meg kell különböztetnünk munkahelyi és privát mintázatokat. Ezek az eltérő helyzetek IT-biztonsági szempontból is jelentősen különböznek, miközben például céges környezetben biztosítani kell, hogy a professzionális és magánhasználatú digitális terek összeérése zökkenőmentes, és ami ennél fontosabb, biztonságos legyen. Nemes Imrével, a Magyar Telekom Kiberbiztonsági Kompetencia Központjának vezetőjével beszélgettünk digitális intimszféráról, mesterségesintelligencia-alapú csalásokról és arról, hogy miért nem elég ma már, ha egy szimpla vírusirtót futtatunk a számítógépünkön.
A Sophos legújabb elemzése szerint 2026-ban a kibertámadások új szintre lépnek: a deepfake hang- és videómanipulációk, az AI-vezérelt csalások és a milliárdos nagyságrendű kriptolopások határozhatják meg a következő év biztonsági kockázatait. A támadók gyorsabban alkalmazkodnak, mint valaha – a védekezéshez pedig az identitásvédelem és az AI-használat szabályozása kerül előtérbe.
A Black Friday időszakában különösen megnő az online csalások és az adathalász kísérletek száma. Bártfai Gábor, a CIB Bank információbiztonsági vezetője összefoglalta a top 5 biztonsági tanácsot, amivel sikeresen kivédhetjük a kibercsalók támadásait.
Elgondolkodtató nyilatkozatot adott a nagy internetes infrastruktúrát működtető Cloudflare vezérigazgatója. Véleménye szerint a mesterséges intelligencia botok megjelenésével drámaian meg fog változni az internet üzleti modellje, de hogy mi lesz ennek az eredménye, az ma még szinte beláthatatlan.
Akárcsak a lakásban a biztonsági ajtó, a vállalkozásoknál is fontos a digitális biztonság. A kiberbűnözők nemcsak a pénzünkre, hanem az adatainkra is utaznak, amelyek a netes feketepiac kapós árucikkei.
A mobilgyártókkal is összetűzésbe került Narendra Modi kormánya, amely el akarta rendelni egy kétes állami app telepítését az összes, Indiában eladott új okostelefonra. Végül azonban kihátráltak a terv mögül.
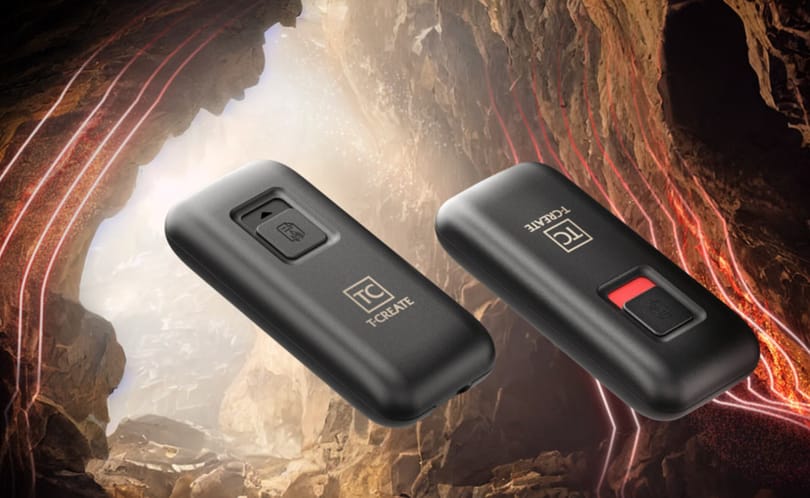
Mintha csak egy kémfilmbe csöppentünk volna, kis Mission Impossible utánérzettel: ha vészhelyzet van, akkor a Team Group külső adathordozóján lévő adatok egyetlen gomb aktiválásával megsemmisíthetők.
A pénzügyi intézmények számára a kiberfenyegetések elleni védekezés stratégiai kihívássá változott. A CTI és SOAR megoldások lehetővé teszik, hogy a bankok ne csupán reagáljanak a támadásokra, hanem proaktívan építsenek digitálisan ellenálló működést – megfelelve a DORA és NIS2 szabályozásoknak is.
A Sophos kiberbiztonsági kutatása szerint a közép-európai, köztük magyarországi kiskereskedelmi cégek 55 százaléka fizetett váltságdíjat, miután zsarolóvírus-támadás érte őket. A nemzetközi átlag 58 százalék, vagyis a hazai arány szinte teljesen megegyezik a globális trendekkel. A felmérés rámutat: a kiberbűnözők egyre gyakrabban támadják a kereskedelmi vállalatokat, miközben a váltságdíj-követelések összege megduplázódott az elmúlt évben, és az átlagos kifizetés értéke elérte az 1 millió dollárt.
A Huawei Magyarországon elsőként kapott lakossági inverterre vonatkozó kiberbiztonsági tanúsítványt a Szabályozott Tevékenységek Felügyeleti Hatóságától az éves megújuló energiával foglalkozó Digital Power konferencián. A dokumentum azt tanúsítja, hogy a napenergiát hasznosító inverterekben megfelelő az adatok kezelése, illetve védelmének kibertámadás esetén szemben.