Hackertámadás érte Japán legnagyobb kikötőjét, a ki- és berakodás is leállt
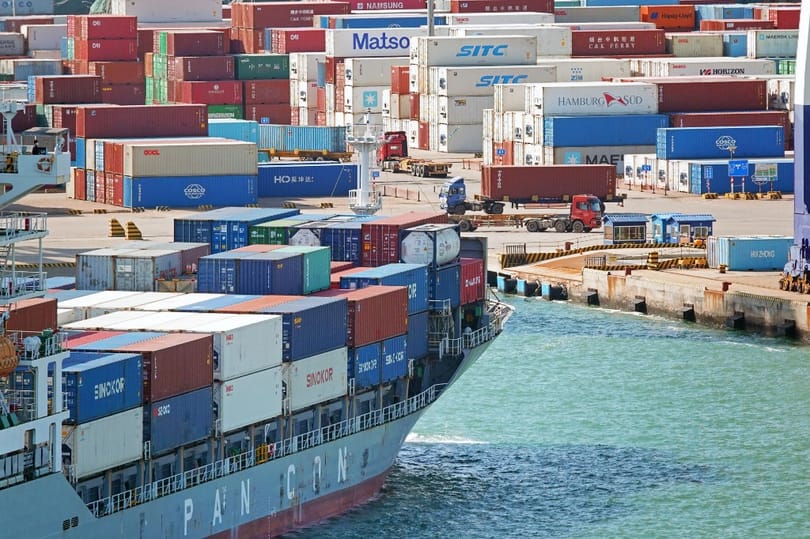
Komoly anyagi kárt okozott Japán legnagyobb kikötője ellen irányult zsarolóvírusos támadás, ami fennakadásokat is okozott a kikötő működésében.
Komoly anyagi kárt okozott Japán legnagyobb kikötője ellen irányult zsarolóvírusos támadás, ami fennakadásokat is okozott a kikötő működésében.
Egy sérülékenységet kihasználva, önmagát titkosítva települ a hálózatokba egy újfajta zsarolóvírus, a Caktus, amit a Kroll kutatói fedeztek fel.
A Sophos kiberbiztonsági cég State of Ransomware 2023 jelentése szerint globálisan a megkérdezett szervezetek 66 százaléka számolt be arról, hogy zsarolóvírus áldozatává vált. Magyarországon még ennél is többen szenvedtek el támadást. Míg globálisan a cégek 46 százaléka fizette ki a váltságdíjat, nálunk ennél magasabb a fizetési arány, a támadást elszenvedők 59 százaléka küldött pénzt a kiberbűnözőknek.
A Hive, a LockBit, és a Babuk nevű, orosz hátterű zsarolóvírus-programok fejlesztésében és működtetésében is részt vett az a Mihail Matvejev, akit most nagyon szeretne elkapni az Egyesült Államok, hogy elítélhessék.
Orosz hátterű csoport állhat a Dallast ért hackertámadás mögött, ami a diszpécserszolgálatok számítógépes rendszereit is érintette.
Egy mesterséges intelligenciát alkalmazó mikrochipet tartalmaz a Cigent Technology új SSD-je, ami a zsarolóvírusos támadásokat hivatott kivédeni.
A zsarolóvírusos támadások száma még sosem volt olyan magas, mint márciusban – összesen 459 incidenst említ világszerte az NCC Group friss jelentése.
Akár a teljes számítógéphez hozzáférhetnek a támadók egy olyan nulladik napi sebezhetőség miatt, amit most foltozott be a Microsoft a Windowsokban. A hibát már aktívan kihasználták.
A Western Digital több szolgáltatását is leállította egy „hálózatbiztonsági incidenst” követően, és folyamatosan vizsgálja a probléma természetét és súlyosságát.
Egy olyan kártékony kód bukkant fel az elmúlt napokban, mely egy körülbelül két éve ismert sebezhetőséget használ ki – ez egy zsarolóvírus, melyre jobb felkészülni: lehet, hogy ez lesz az új WannaCry, mely 2017-ben terjedt el a világban gyakorlatilag pillanatok alatt. Az új támadás egy nagyhatású kiberincidenssé válhat a közeljövőben, véli a szakértő.
Még tavaly decemberben észleltek a The Guardiannél zsarolóvírusos támadást, amiben a szerkesztőség tagjainak személyes adatai lehetnek csak érintettek, az előfizetőké úgy tűnik, nem.
Vélhetően a Hive nevű hackercsoport áll egy amerikai egészségügyi intézményt ért támadás mögött, melynek során az informatikai rendszerben tárolt érzékeny adatokhoz is hozzáférhettek a behatolók.
Nem olcsó műfaj a zsarolóvírus-támadás – annak sem, aki csinálja, de annak a cégnek aztán végképp nem, amelyik elszenvedi.
Az elmúlt évben 94 százalékkal nőtt a zsarolóvírus-támadások száma az egészségügyi szektorban: míg két éve csak az intézmények 34 százaléka szenvedett el támadást, a tavalyi évről most 66 százalékuk számolt be ilyesmiről – derül ki a Sophos ágazati kiberbiztonsági kutatásából.
Indiai kiberbűnözők egy csoportja nem pénzt vár a zárolt számítógépek és adatok visszaszolgáltatásáért, hanem jócselekedetet.
Bár a támadást hivatalosan egyetlen szereplő sem vállalta magára, az ukrán kormányzat biztos benne, hogy Oroszország keze van a dologban. A rendszerek helyreállítása drága és hosszú munka lesz.
A támadók a Hive nevű zsarolóvírust vetették be. Ez az esetlegesen megszerzett adatokat egy HiveLeaks nevű oldalra továbbítja.
Egy sor szervert kellett lekapcsolniuk. Európa-szerte több üzlet is érintett, elsősorban a pénztárgépek nem működtek megfelelően.
A Sophos új, tavalyi éves adatokat összegző tanulmánya szerint az elmúlt évben az oktatási szektorban okozták a legnagyobb károkat a zsarolóvírusok – itt volt a legtöbb támadás és a legmagasabb helyreállítási költségek.