91 százalékkal nőtt a zsarolóvírusos támadások száma egyetlen hónap alatt, sosem volt még ennyi eset
A zsarolóvírusos támadások száma még sosem volt olyan magas, mint márciusban – összesen 459 incidenst említ világszerte az NCC Group friss jelentése.
hvg.hu
Nem alakult éppen fényesen a március a kiberbiztonság szempontjából: kiberbiztonsági szakemberek összesen 459 támadást számoltak össze, ami brutális, 91 százalékos növekedést jelent a februári adatokhoz képest. Jelentős az előző év azonos időszakához mért növekedés is, az 62 százalékos.
Az NCC Group témában készült jelentése kiemeli: a zsarolóvírusos (ransomware) támadások abszolút rekordja született meg márciusban, ami a CVE-2023-0669 kódjelű sérülékenység számlájára írható. Ez egy biztonságos fájlátvitelt biztosító eszközben bekövetkezett, nulladik napi (zero-day) sérülékenyég, amit a Clop nevű, zsarolóvírusokra szakosodott csoport használt ki: mindössze tíz nap leforgása alatt 130 cégtől loptak el adatokat.
Egy olyan kártékony kód bukkant fel az elmúlt napokban, mely egy körülbelül két éve ismert sebezhetőséget használ ki – ez egy zsarolóvírus, melyre jobb felkészülni: lehet, hogy ez lesz az új WannaCry, mely 2017-ben terjedt el a világban gyakorlatilag pillanatok alatt. Az új támadás egy nagyhatású kiberincidenssé válhat a közeljövőben, véli a szakértő.
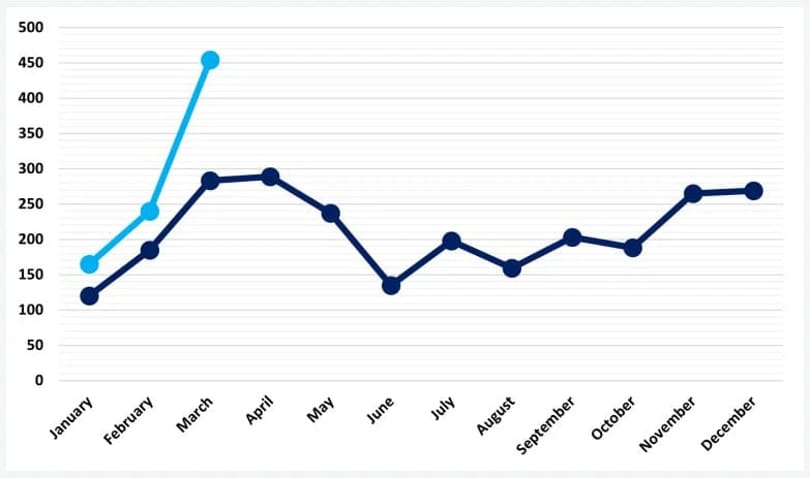
Mint azt a Bleeping Computer az NCC adatai nyomán kiemeli, a márciusi adatok jól illeszkednek az év eleje óta tartó, folyamatos növekedési tendenciába.
A 2022-es (sötétkék) és a 2023-as (világoskék) zsarolóvírusos támadások száma havi bontásban. Jól látható, hogy idén komoly növekedés indult.
NCC Group
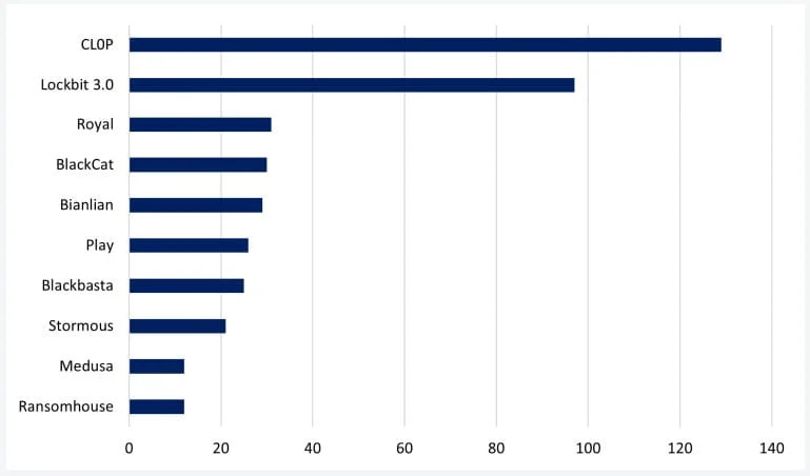
Ami az elkövetett támadások számát illeti, a már nevezett Clop áll a lista élén, története során először. Őket a LockBit 3.0 követi a sorban, 97 támadással, de aktív volt még márciusban a BlackCat (ALPHV), a Bianlian, a Play, a Blackbasta, a Stormous, a Medusa és a Ransomhouse tevékenysége is.
A legtöbb zsarolóvírusos támadást elkövető csoportok „rangsora” 2023 márciusában.
NCC Group
A márciusi hónapban az ipari szektor szenvedte el a legtöbb zsarolóvírusos támadást, szám szerint 147-et – ez az összes eset 32 százaléka. Ide tartoznak a professzionális és a kereskedelmi szolgáltatások, de a logisztika és a szállítmányozás is.
A második helyen a fogyasztói szektor áll, benne hotelekkel, média- és kiadóvállalatokkal és kiskereskedőkkel. Ezek mellett a technológiai, egészségügyi, pénzügyi, oktatási- és alapanyag-szektorok kerültek még a támadók célkeresztjébe.
Akár a teljes számítógéphez hozzáférhetnek a támadók egy olyan nulladik napi sebezhetőség miatt, amit most foltozott be a Microsoft a Windowsokban. A hibát már aktívan kihasználták.
Az összes márciusi támadás csaknem fele – 221 – amerikai célpontok ellen irányult, de a második helyen Európa áll 126 esettel, majd Ázsia következik 59-cel.
A fenti adatokból számos tanulságot lehet leszűrni, a legfontosabb azonban talán az, hogy mindig, azonnal telepíteni kell a biztonsági frissítéseket – legyen szó vállalati, vagy otthoni környezetről. Érdemes megjegyezni, hogy januárban vezetett ki végleg három operációs rendszert a Microsoft: a Windows 7/8/8.1 már nem kap többé biztonsági frissítéseket sem, így akik nem váltanak, könnyen a támadók célpontjaivá válhatnak a jövőben.