A HVG szerkesztőségébe is jutott abból az adathalász e-mailből, amelyben csalók az MVM nevében kérik gázszámla befizetését. A csalás érdekessége, hogy nem a megszokott módon valamilyen sebtében létrehozott külföldi domainről – például mvmnext-szamlaesfizetes.com, hanem egy létező és egyébként ártalmatlan magyar címről küldték ki a levelet. Bár ez továbbra sem az energiavállalathoz tartozik, de az mvmmnext@bereshirlevel.hu meggyőző lehet – a címben szereplő domain a Béres Gyógyszergyár Zrt. létező, valódi, megbízható hírlevélküldő rendszerét fedi.
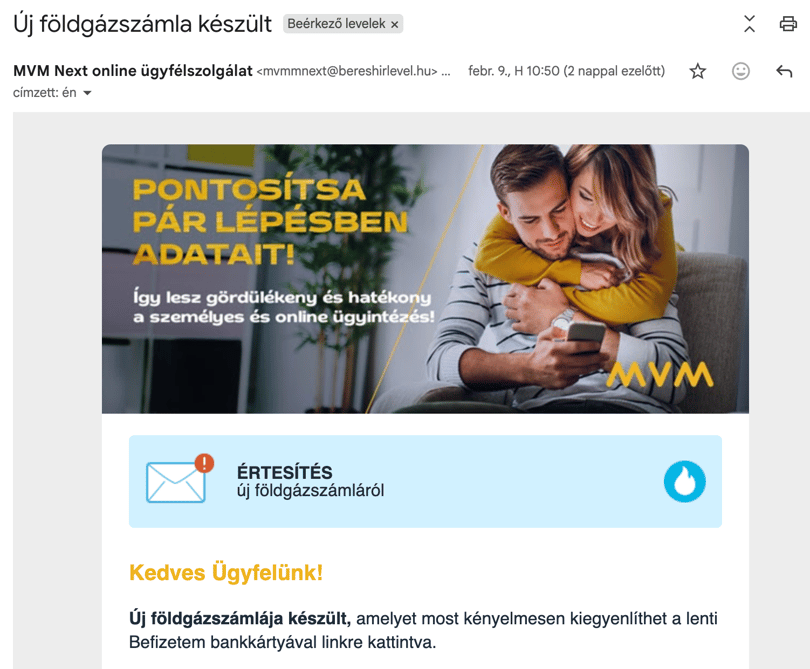
MVM-es adathalász levél a Béres rendszerén
képernyőkép / HVG
A Béres tájékoztatása szerint vizsgálatuk megerősítette, hogy a támadók számukra ismeretlen e-mail-címekre is küldtek ki adathalász leveleket. Aki az e-mailből átkattintva megadja az adatait, annak a neve, jelszava bánhatja, és ami a legrosszabb: fizetésre bizonyos körülmények között alkalmas bankkártyaadatai is.
A vállalat szerda délután közölte: az illetéktelen hozzáférést azonnal visszavonták. Emellett felülvizsgálták a hozzáférési jogosultságokat és megerősítették a biztonsági beállításokat.
A HVG szerkesztőségébe is eljutott az SMS, melyben kifejezetten közeli befizetési határidőre rájátszva próbálnak pénzt és bankkártyáik adatait kicsalni emberektől.
Az incidens okainak részletes feltárása után az ilyenkor szükséges adatvédelmi hatósági bejelentéseket megteszik a Nemzeti Kiberbiztonsági Intézet és a Nemzeti Adatvédelmi és Információszabadság Hatóság felé.
Önmagában a levél megnyitása vagy a linkre történő kattintás ebben az esetben nem jelent gondot, kizárólag a személyes vagy bankkártyaadatok megadása. Aki bármilyen adatát megadta, annak a vállalat azt javasolja, hogy azonnal vegye fel a kapcsolatot a bankjával, és jelentse a csalást, tiltsa le a kártyáját; jelentse be a csalást a rendőrségen; illetve ha a jelszavát is megadta, változtassa meg mindenhol, ahol használja.
Ha máskor is tudni szeretne hasonló dolgokról, lájkolja a HVG Tech rovatának Facebook-oldalát.