Orosz kibertámadásra készülnek az európai bankok
A bankok kibertámadás-szimulációt futtatnak le, amivel felmérik, mennyire képesek visszaverni egy ilyen támadást.
A bankok kibertámadás-szimulációt futtatnak le, amivel felmérik, mennyire képesek visszaverni egy ilyen támadást.
Virtuális hadjáratot indított egy amerikai hacker Észak-Korea ellen, miután a rezsim kiberkatonái őt is megtalálták. Weboldalakat tett elérhetetlenné, és a levelezést is lassította.
A Microsoft csütörtökön támadást észlelt több ukrán kormányzati weboldal ellen.
Miután kiterjedt hackertámadás érte az ukrán kormányt, a NATO a kibervédelem megerősítése érdekében írna alá megállapodást az országgal.
A Kaspersky szakemberei minap felfedezték, hogy egy rosszindulatú program tavaly január 20. és november 10. között 195 országban több mint 35 ezer számítógépet vett célba. A PseudoManuscrypt névre keresztelt új kártevő fejlett kémkedési funkciókkal rendelkezik, célpontjai között pedig a kormányzati szervezetek éppúgy megtalálhatók, mint a különféle iparágakban használt ipari vezérlőrendszerek.
Az új évben sem maradnak el a vírus- és hackertámadások. A G Data kiberbiztonsági cég szakértői szerint a kiberbűnözők mesterséges intelligenciát és multi-zsarolóvírusos támadásokat vetnek be, hogy elérjék céljukat, emellett az androidos alkalmazások windowsos kipróbálásának lehetősége jelent majd új támadási felületet.
Mióta december 10-én fény derült az utóbbi idők legtöbbeket érintő szoftverhibájára, a Log4j kapcsán további sebezhetőségeket fedeztek fel. A Sophos kiberbiztonsági cég vizsgálata szerint a támadási kísérletek túlnyomórészt Kínából és Oroszországból származnak.
A szakemberek hetek óta küzdenek a Log4Shell miatti problémákkal, a támadási hullám mostanra pedig a magyar infokommunikációs szolgáltatásokat is elérte.
Sajtóhírek szerint Magyarországon is elkezdte szedni áldozatait a Log4Shell néven ismert sérülékenység, amelyet kiberbiztonsági szakértők az elmúlt évek egyik legjelentősebb informatikai hibájának tartanak.
Miközben a kiberfenyegetések száma összességében enyhén csökken Magyarországon, a jelenlévők egyre komolyabbak és hatékonyabban támadják a jövedelmezőbb célpontokat: ipari üzemeket vagy vállalatokat – amelyek, miközben rohamosan igyekeztek lehetővé tenni a hibrid munkamodellt, elmulasztották megfelelően biztosítani az infrastruktúrájukat. Kiadta évösszegző jelentését a Kaspersky.
Érdemes letölteni a TP-Link egyik routeréhez kiadott frissítést, egy sebezhetőség miatt ugyanis a hackerek az egész adatforgalmat rögzíthetik.
A BitMart rendszerébe egy ellopott digitális kulcson keresztül jutottak be a hackerek.
A BadgerDAO platformján november 10-e óta működött az a rosszindulatú kód, ami a tranzakcióknál a pénzt a támadók számlájára terelte.
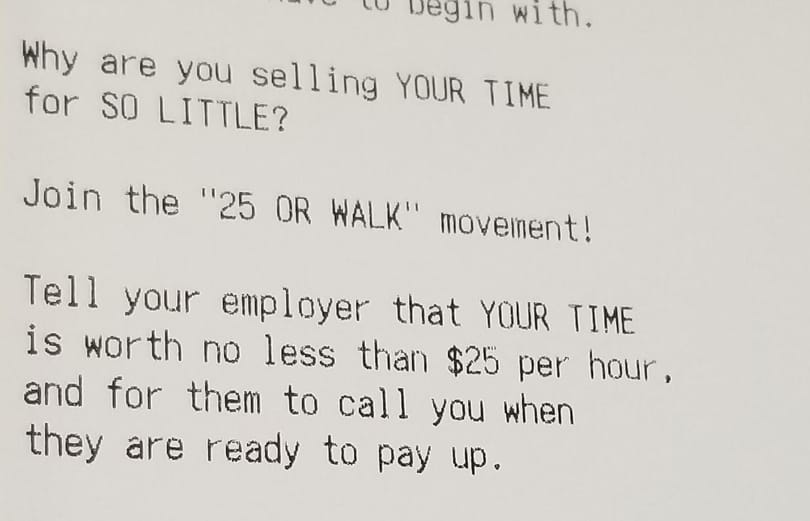
A Redditen sokasodnak azok a nyugták, amiket az eltérített pénztárgépek adtak ki. A kiberbűnözők nem az árakat írják át, rövid üzeneteken hagynak. Például arról, hogy senki ne dolgozzon annyi pénzért, amiről azt gondolja, hogy kevés.
A Pompompurin nevű hacker követhette el azt a kibertámadást.
Egy sor szervert kellett lekapcsolniuk. Európa-szerte több üzlet is érintett, elsősorban a pénztárgépek nem működtek megfelelően.
A támadást egyelőre senki nem vállalta, de a közösségi médiában már elterjedt: az incidensnek Izrael, Irán legfőbb ellensége lehet a kiötlője.
A Desorden nevű hackercsapat büszkén újságolta el a weben, hogy sikeres kibertámadást hajtott végre az Acer ellen. Majd aztán megint. Céges és felhasználói adatok kerültek rossz kezekbe.
Még szeptemberben érte támadás azt az argentin kormányzati adatbázist, ami az állampolgárok személyes adatait tartalmazza.
Az államokhoz köthető összes kibertámadás több mint felét, 58 százalékát Oroszországból hajtották végre az elmúlt évben – ez derül ki a Microsoft friss jelentéséből. A legtöbb kibertámadást azonban nem az államok, hanem a közönséges kiberbűnözők követik el, akik többnyire nem információt, hanem pénzt akarnak áldozataiktól. A Microsoft szerint a ma ismert támadások 99 százalékát vissza lehetne verni a többfaktoros hitelesítéssel – a szinte minden szolgáltatásban elérhető funkcióval, amit csak be kellene kapcsolni.