Ha nem fizetsz, nem dolgozom: robotokat fertőznek zsarolóvírussal
Ha nem figyelnek oda a robotok biztonságára, akkor hamarosan ezen a területen is komoly gondot jelenthetnek a zsarolóvírusok.

Ha nem figyelnek oda a robotok biztonságára, akkor hamarosan ezen a területen is komoly gondot jelenthetnek a zsarolóvírusok.
A vírussal a hírek szerint Ukrajnát próbálták destabilizálni az oroszok, de elszabadult, és mintegy 60 ország 200 vállalatának számítógépes hálózatát is megkárosította.
A Trump-kormány hivatalosan Észak-Koreát teszi felelőssé a WannaCry zsarolóvírus-támadásért, melynek során több ország egészségügyi, közigazgatási és pénzügyi szektorát érte támadás – tette világossá a The Wall Street Journal című napilap honlapján hétfő este közzétett írásában Tom Bossert, a Fehér Ház belbiztonsági tanácsadója.
A kijevi metró és az odesszai repülőtér érintett a kibertámadásban.
Több millió számítógépet fertőztek már meg és titkosítottak a különböző zsarolóvírusok, és ezzel hatalmas károkat okoztak világszerte. A G Data most egy olyan intelligens zsarolásvédelmi modult integrált termékeibe, amely kikapcsolt vírusvédelem mellett is megállítja a merevlemezeket titkosító kártevőket.
Az ESET biztonsági vállalat szakértői szerint a DoubleLocker a BankBot kártevő alapjaira épül, azonban hiányoznak belőle a felhasználók banki adatait összegyűjtő és fiókok törléséért felelős korábbi funkciók. Mondhatni, hogy "kár", helyettük ugyanis azonnali problémával járó dolgokra képes a kártevő.
Tízből négy kibertámadásnak az egészségügy a célpontja.
Újra támad a Locky, egy melléklet megnyitása is nagy károkat okozhat.
Minden túlzás és minden bulvárosság nélkül nevezhető megdöbbentőnek a fordulat: a vád szerint egy korábban nagy port kavart, banki adatokat lopó vírus létrehozásában és terjesztésében is részt vett az a 23 éves fiatal informatikus, aki a májusban megállította a fél világon végigsöprő WannaCry kártevőt.
Ennek a fele sem tréfa: egy régi és igen népszerű androidos zsarolóvírus forráskódját tették elérhetővé bárki számára.
Az M1-nek nyilatkozó szakember szerint a támadók ma már jól el tudnak rejtőzni.
Az androidosokat támadja egy új zsarolóvírus, azonban picit másképpen, mint amit megszoktunk az ilyesfajta kártevőktől.
Az ukrán belügyminiszter szerint kedden kora délután indult az újabb támadás, és nem sokkal később sikerült blokkolni a terjedését.
Ha Windows 10-es rendszer fut a számítógépén, akkor fellélegezhet, a Microsoft szerint ugyanis nem kell félnie Petyától, a zsarolóvírustól.
A NATO kibervédelmi központja szerint a Petya elindítása politikai támadás volt, ami egy szövetséges ország szuverenitása ellen irányult. Emiatt életbe léphet a Washingtoni Szerződés 5. cikkelye, ami a válaszcsapás előszobája.
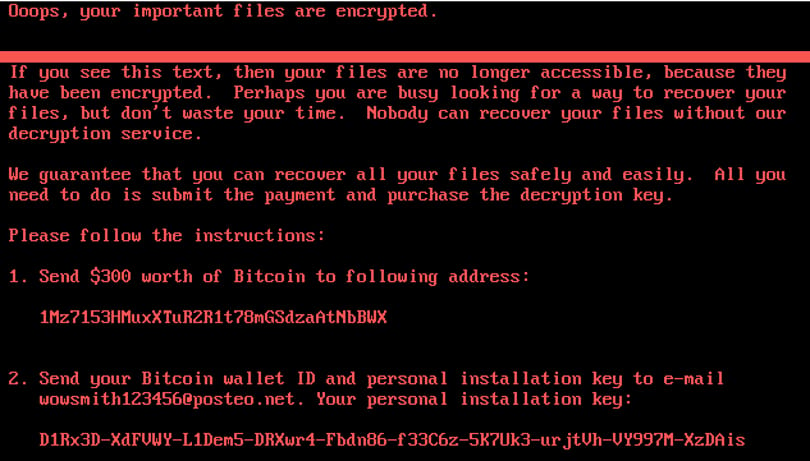
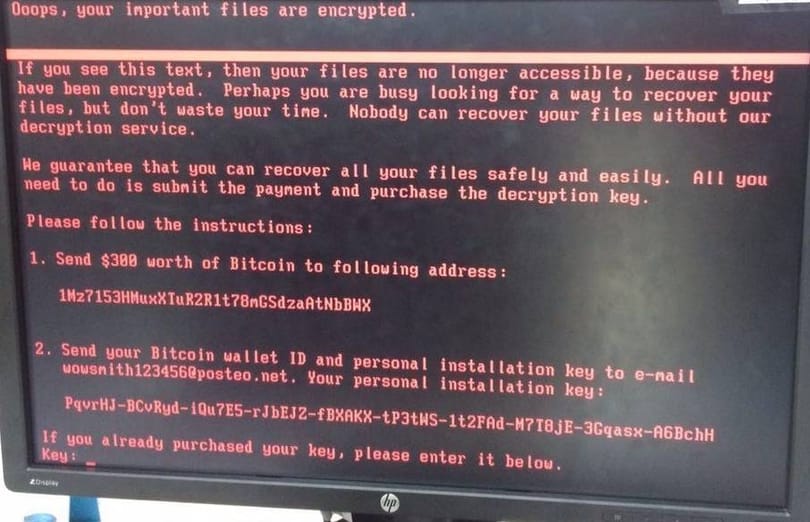
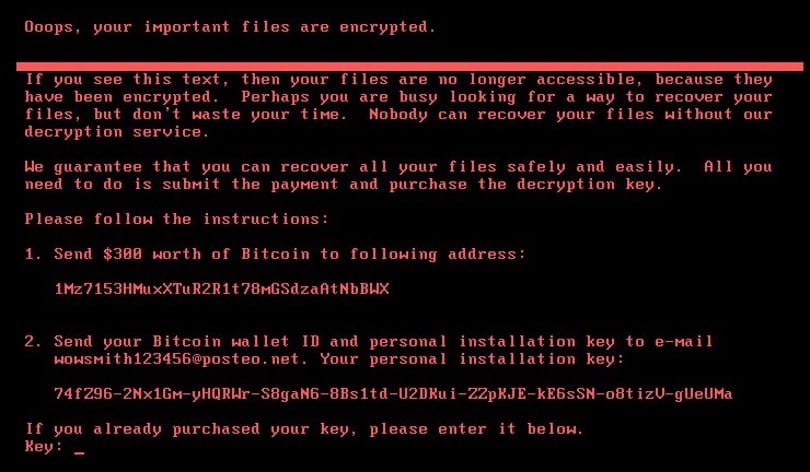
Kiberbiztonsági szakemberek szerint a váltságdíjat gyanúsan gagyi módszerrel akarták behajtani a Petya zsarolóvírus új variánsát terjesztő hackerek, ami egy rendkívül rossz előjelnek tekinthető. A cél ugyanis, úgy tűnik, nem a pénzbehajtás lesz, ahogy már a Petya sem igazán zsarolni akar. Hanem rombolni.
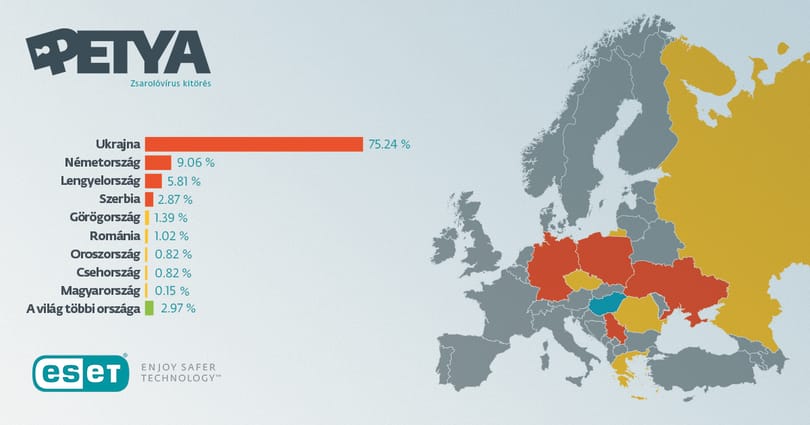
A támadás legfrissebb statisztikájából egyértelműen látszik, hogy Ukrajna, a terjedés kiindulási országa szenvedte el a legtöbb fertőzést a heti zsarolóvírusos hullámban, mögötte Németország és Lengyelország helyezkedik el. Az ESET kiberbiztonsági cég szerint Magyarország ezekhez az országokhoz képest ugyan jóval kisebb mértékben, de szintén megfertőződött.
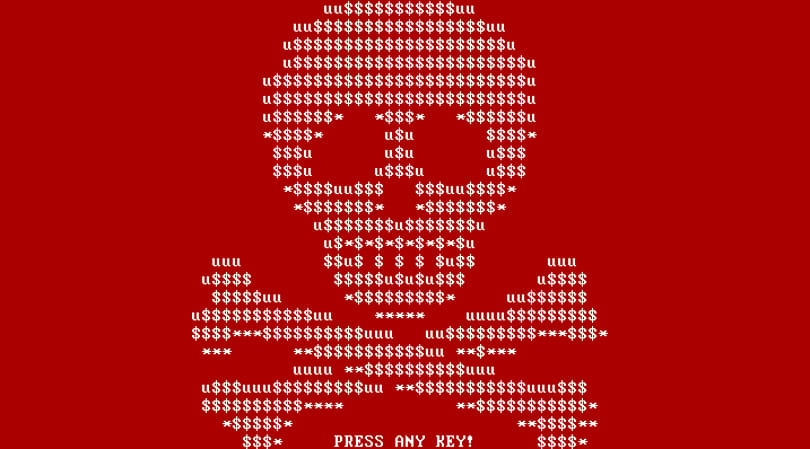
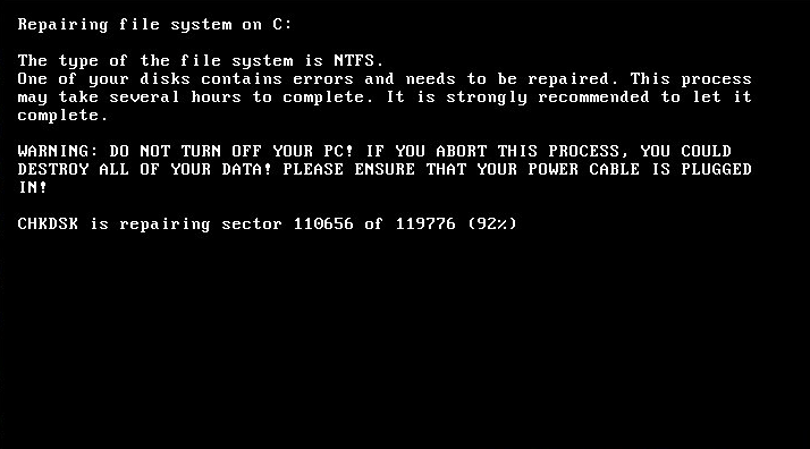
Ha éppen a gép előtt ül az ember, akkor egy könnyen beazonosítható jel alapján sejthető, hogy a Petya nevű vírus betette a lábát a számítógépre. Aki azonnal lép, az jó eséllyel nem veszti el a fájljait.