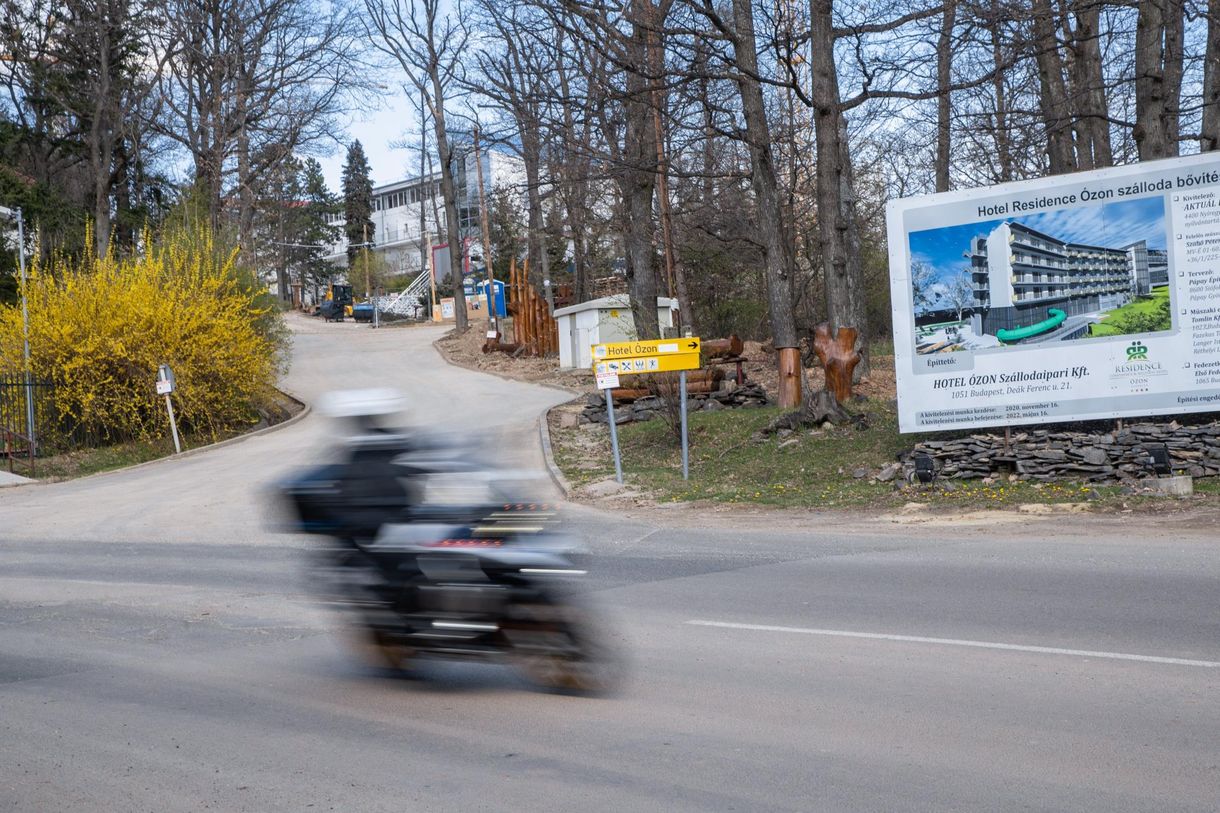
A mátraházi Ózon Hotelben augusztus 1-én észlelték, hogy az informatikai rendszerüket feltörték – tudta meg a HVG egyik olvasójától, akit vendégként az uniós előírásoknak megfelelően értesítettek az incidensről.
A szálloda által kiküldött tájékoztató levél szerint az incidens a 2022. november 1. és 2026. július 31. közötti időszakban rögzített foglalási adatokat érintheti. Jelenlegi ismereteik szerint az alábbi ügyféladatok lehetnek érintettek: vezeték- és keresztnév, e-mail-cím, telefonszám, lakcím, születési hely és idő, személyi igazolvány szám, gépjármű forgalmi rendszám, tartózkodás időtartama, nemzetiség.
A levélben hangsúlyozzák, hogy
a bankkártya- vagy fizetési adatok biztosan nem érintettek, azokat ugyanis nem a szálloda tartja nyilván.
„Amint tudomást szereztünk az incidensről, a foglalási rendszer szolgáltatójával együttműködve korlátoztuk a jogosulatlan hozzáférést, és további biztonsági intézkedésekkel megerősítettük a rendszert. Kiberbiztonsági szakértőket vontunk be az incidens körülményeinek és mértékének kivizsgálására. Emellett további biztonsági intézkedéseket vezetünk be annak érdekében, hogy hasonló eset a jövőben ne fordulhasson elő” – írta a hotel.
A hackerek vélhetően nem töltöttek le adatokat a szálloda rendszeréből – tájékoztatta az esetről a Turizmus.com-ot Hoffmann Henrik, az Ózon Hotel igazgatója. Megvizsgálták, illetve szolgáltatójuktól is kikérték az incidens idején keletkezett adatforgalmi információkat, és
nem láttak olyan forgalomnövekedést, amely nagy mennyiségű adat letöltésére utalt volna.
Ha nem is történt adatlopás, a hackerek rengeteg kellemetlenséget okoztak. „A kiberbűnözők nem egyszerűen hozzáfértek a rendszerünkhöz: a tűzfalak mögé bejutva a szálloda saját szerverein
titkosították az adatállományokat, így azokhoz a munkatársak sem fértek hozzá. Leállt a front office rendszer, a könyvelés és a levelezés is. Egy ideig a rendszerből azt sem tudtuk megállapítani, hogy kik laknak éppen a házban, és kik érkeznek másnap.
A támadók egyetlen megnyitható fájlt hagytak hátra: ebben közölték, hogy 25 ezer euróért adják át a titkosítás feloldásához szükséges kulcsot. Nem fizettük ki a váltságdíjat" – mondta a szállodavezető.
Hoffmann szerint a legsúlyosabb időszak mintegy 36 órán át tartott. A szálloda közben nem zárt be, a munkatársak kézi és rögtönzött megoldásokkal tartották fenn a működést. Nem működött például a szobakártyák kiírására szolgáló rendszer, és az épületfelügyeleti rendszerhez sem fértek hozzá. A szombaton távozó, mintegy 25-30 szoba vendégeinek esetében a hotel még azt sem tudta a rendszerből megállapítani, pontosan mennyivel tartoznak. Őket ezért fizetés nélkül engedték el azzal, hogy utólag kapják meg a számlát.