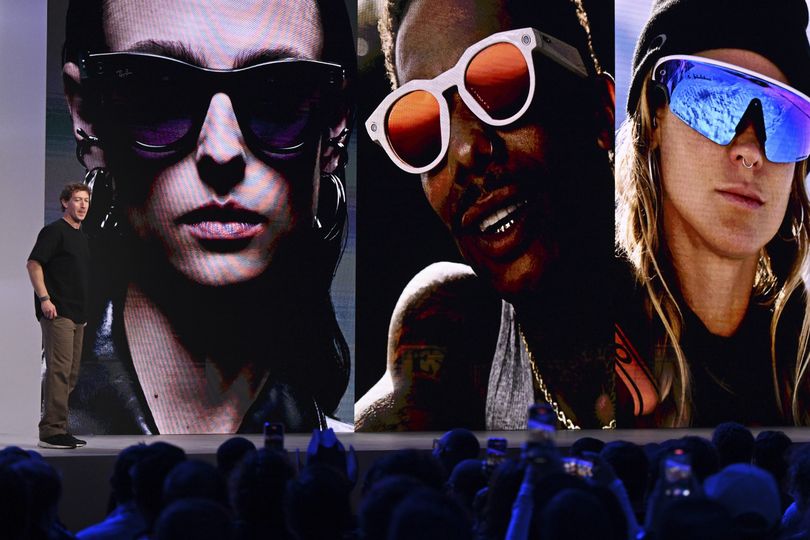
Az AI-kütyük – különösen az okosszemüvegek – még a mobiloknál is nagyobb kihívást jelentenek a magánélet védelme terén. A technológiák előbbre járnak, mint az adatvédelmi szabályozás.
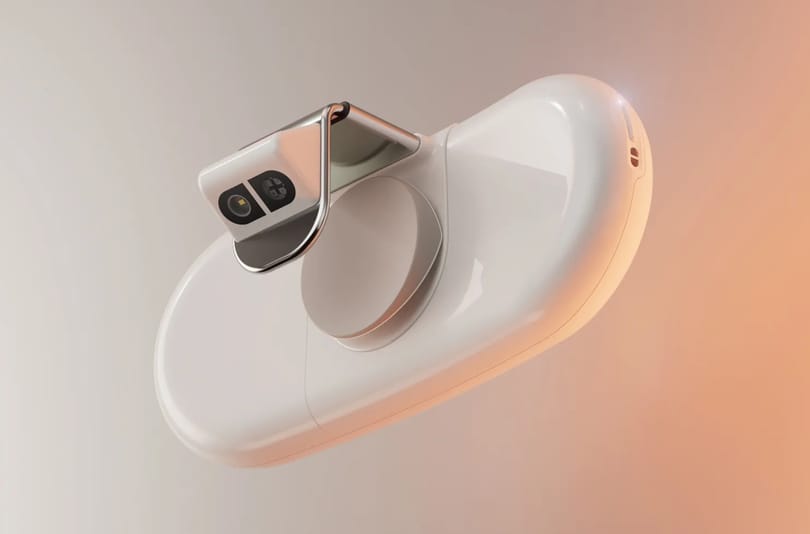
Újabb lépést tett a Meta az okosszemüvegével kapcsolatos adatvédelmi aggályok csökkentése érdekében: bejelentette, hogy ha a rendszer azt érzékeli a jövőben, hogy valaki letakarta vagy manipulálta, netán kiiktatta a felvételkészítést jelző LED-et, akkor automatikusan leállítja a kamerát. Mindezt egy kötelező szoftverfrissítés keretében teszi. Ennek kapcsán máris fellángolt a vita: akkor végül is kié a megvásárolt hardver?
A digitális biztonság nem olyan, mint egy lakásbiztosítás: egyszer megkötjük, és utána hátradőlünk. Inkább egy kerthez hasonlít, amit rendszeresen gondozni kell, különben idővel elburjánzik benne minden.
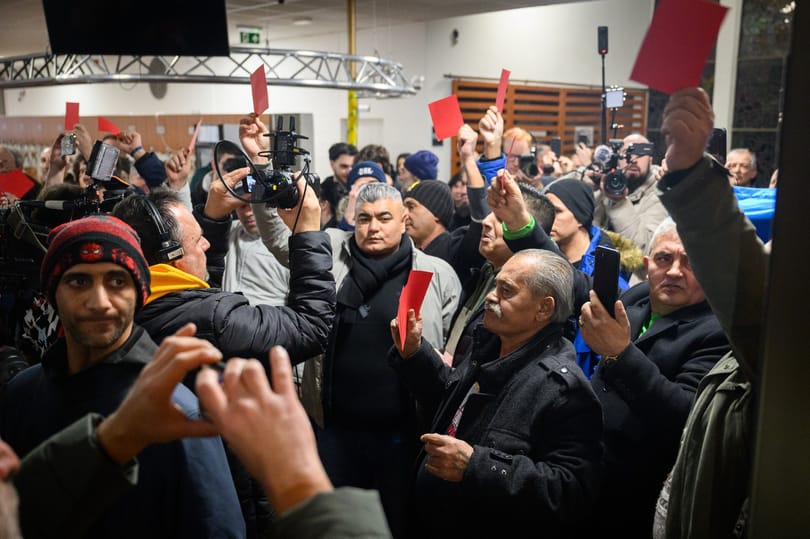
A bejelentések nyomán eljárást indított az adatvédelmi hatóság a Tisza-alkalmazás felhasználóinak személyes adatait megosztó kormányközeli médiatermékek ellen.
Jogász segítségével vettük sorra, mit tudhat meg a büntetett előéletről egy igazoltató rendőr, hogyan kerülhet ez az információ egy miniszter asztalára és előfordulhat-e olyan, hogy a kormányülés szünetében kitárgyalják a politikusok, van-e valakinek priusza.
Még a miniszterelnök is csak a legkivételesebb esetekben tudhat meg olyan személyes adatokat, melyeket a kormánypárt bármilyen ellenérzés nélkül nyilvánosságra is hozott a Lázár János ellen Gyöngyösön tüntetőkről. Az érintettek akár büntetőfeljelentést is tehetnek.
Hardver és szoftver olyan kombinációját készítette el a Samsung, amelyet a vállalat szakértői szerint megvédi a felhasználókat a kíváncsi tekintetektől, ráadásul teljesen észrevétlenül.
Mégsem végpontok között titkosítottak azok az adatok, amelyeket a Dekoda nevű, WC-be szerelhető eszköz küld a csésze tartalmáról. Pontosabban: nem úgy, mint azt a cég állítja. Ez pedig elég aggasztó.
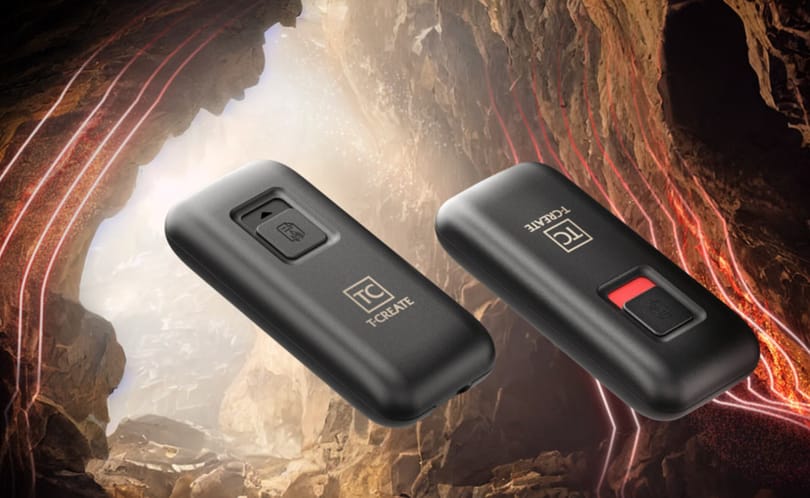
Mintha csak egy kémfilmbe csöppentünk volna, kis Mission Impossible utánérzettel: ha vészhelyzet van, akkor a Team Group külső adathordozóján lévő adatok egyetlen gomb aktiválásával megsemmisíthetők.
Ma már minden vállalat digitális lábnyomot hagy maga után – nemcsak a weboldalán vagy közösségi médiafelületein, hanem a nyílt és rejtett online térben is. A kiberbűnözők számára ezek a nyomok értékes célponttá válnak, a kibertámadások pedig egyre kifinomultabb módszerekkel, sokszor észrevétlenül történnek. De hogyan lehet időben felismerni a fenyegetéseket? Milyen eszközök segíthetnek a megelőzésben, és milyen felelőssége van mindebben az IT-n túl a cégvezetésnek is?Arról, hogy miként járhatunk egy lépéssel a támadók előtt, Mayer Mátéval, a One Solutions információbiztonsági csoportjának szakértőjével beszélgetünk.
Sokak számára lehetett kecsegtető ajánlat, hogy a telefonhívásaikért még pénzt is kapnak, és a Neon teljesítette is ezt az ígéretet. A gond csak az, hogy szinte bárki belehallgathatott mások beszélgetéseibe.
Több végrehajtó is azt állítja, hogy egy olyan nem hivatalos segédszoftvert is használ a munkájához a központilag biztosított informatikai program mellett, amellyel jobban működik az egész rendszer. Ha viszont a végrehajtói kar tudta nélkül hozták létre ezt a kiegészítő szoftvert, akkor a fejlesztők képesek lehetnek hozzáférni a végrehajtók által használt adatbázishoz, és illetéktelenül láthatnak rá több százezer ember vagyoni, foglalkoztatási és banki adataira. A rendőrség nyomozást indított az ügyben.