A „digitális intimszféra” ott jön létre, ahol a munka és a magánélet egy készüléken találkozik. Mit jelent ez a gyakorlatban, például egy okostelefon esetében?
Nagyon komoly kihívást. Két alaphelyzetet érdemes megkülönböztetni egy munkahely szempontjából: az egyik az úgynevezett „bring your own device” modell, amikor a saját telefonját hozza be a dolgozó. Ilyenkor ezen a készüléken ott a magánlevelezése, a netbankja, a fél élete – erre az eszközre kerülnek rá a céges applikációk, és persze a különböző hozzáférések is. A másik, amikor a cég ad telefont, amit magáncélra is lehet használni. Ilyenkor jó esetben szigorú vállalati szabályzat védi az eszközt: mobil eszközmenedzsment, központi kliens, korlátozott telepítési lehetőségek. Ez tipikusan a nagyvállalati, „enterprise” környezet jellemzője, ami komolyabb befektetést igényel, egy néhány fős kkv ezt ritkán engedi meg magának. Közben ott tartunk, hogy egy cégnél már szinte mindent el lehet intézni laptop nélkül: digitális aláírással, mobilbankkal, vállalati appokkal. Innentől borzasztó nehéz határt húzni munka és magánélet között. A kiberbiztonságban örök alapszabály, hogy a kényelem és a biztonság között kell megtalálni a működő egyensúlyt.
Ma már nemcsak tűzfalról és vírusirtóról beszélünk. Milyen új fenyegetéseket lát, különösen a mesterséges intelligencia eszközök megjelenése óta?
A támadások kifinomultsága együtt fejlődik a technológiával. Most épp a mesterséges intelligencia által megnyíló új támadási vektorok virágkorát éljük: ilyenek a deepfake-videók, a hangklónozás vagy épp a személyre szabott adathalászat. Ma már nagyon nehéz megkülönböztetni, mi a valós: ha például kapok egy sürgető, szokatlan utasítást a „főnökömtől”, nehéz azt mondani, hogy bocsánat, mindjárt visszahívom egy másik csatornán. Pedig elengedhetetlen, hogy legyen bennünk egy ilyen reflex, hogy ki tudjuk szűrni mi a valós és mi valótlan.
Céges szempontból pedig ez azzal jár, hogy a biztonsági előírásoknak és a kollégák edukációjának kéz a kézben kell járnia. Hiába a legmodernebb technológia, ha az emberi tényező – ami jellemzően az egyik leggyengébb láncszem – nincs felkészítve. A mai adathalászati levelek, hamis weboldalak, üzenetek sokszor annyira valósághűek, hogy ránézésre már nehéz megállapítani a csalást.
A hazai kkv-knál gyakran magánfelhasználói mintákat látunk: otthoni licencek, házi wifi, ingyenes levelezők. Mekkora kockázatot jelent ez?
N. I.: Egyre inkább afelé megyünk, hogy ez már nem fér bele. Aki adattal dolgozik – ügyféladat, pénzügyi információ, egészségügyi adat, bármi – annak nem lehet kérdés, hogy szükség van egy biztonsági minimumra. Szerencsére az Európai Unió NIS2 kiberbiztonsági irányelve pont ezt a gondolkodást erősíti: ha nincs mindenhol egy alapvető biztonsági réteg, ami a legegyszerűbb támadásokat kiszűri, akkor nemcsak a kis cégek, de a fölöttük lévő nagyvállalatok sincsenek biztonságban. A beszállítói lánc biztonsága kulcskérdés: lehet, hogy a nagyvállalatnál tökéletesek a szabályok, de az ellátói láncon lefelé haladva, egy alulbiztosított partneren keresztül mégis be lehet jutni.
A jó hír, hogy ma már teljeskörű biztonsági megoldásokat lehet szolgáltatásként igénybe venni: tűzfalat, végpontvédelmet, mobilbiztonságot, sőt még információbiztonsági felelőst (IBF) is. Ez a jól ismert SaaS-modell kiszámítható költséget jelent, de az is fontos szempont, hogy nem kell saját szakembert felvenni az üzemeltetéshez. Természetesen a teljes folyamat tanácsadással kezdődik, amelynek keretében megkeressük az optimális megoldást.
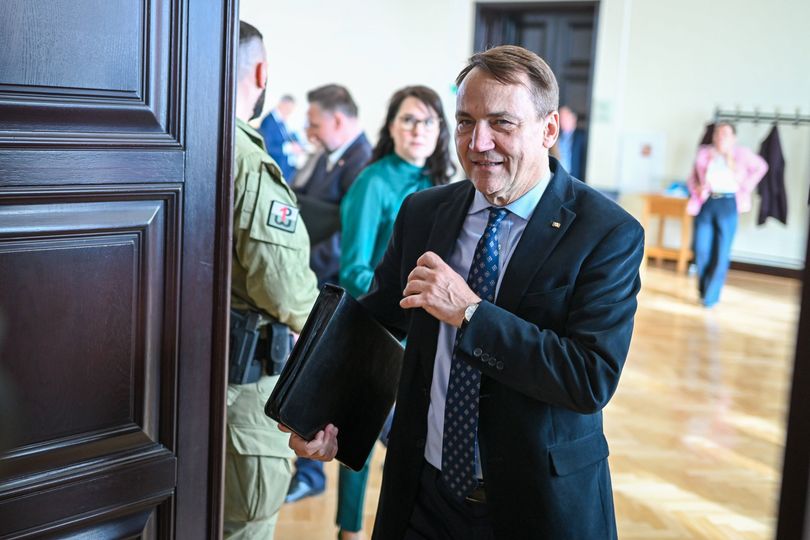
Nemes Imre, a Magyar Telekom Kiberbiztonsági Kompetencia Központjának vezetője
Draskovics Ádám
Az úgynevezett „shadow IT”, azaz magánhasználatú felhasználói fiókok, privát appok vállalati használata, főleg a mesterséges intelligencia robbanása óta még több kockázatot hozott. Mit lehet ezzel kezdeni?
Ha van szabályzat, azt be is kell tudni tartatni. Ez technikai kérdés is: vállalati környezetben meg lehet kötni, milyen app telepíthető, milyen felhőszolgáltatás használható, milyen forgalom mehet ki. Ehhez kell mobil eszközmenedzsment, korszerű végpontvédelem, hálózati védelem, e-mail-szűrés, DLP: ezek ma már a minimum követelmények a vállalati kiberbiztonság terén.
Ami a mesterséges intelligenciát illeti, külön kérdés a céges adatok sorsa. Egy nyílt, publikus MI-nél nincs kontrollált adatforrás, nincs „grounding”. Nagyvállalati oldalon ezért van létjogosultsága a zárt, vállalati környezetben futó, saját adatra épülő MI-nek, ami a betöltött adatokat nem használja fel a nagy közös modell tréningezésére. Azt viszont technikailag lehetetlen teljesen ellenőrizni, amit valaki otthon, saját fiókkal csinál, például beönti a cég érzékeny dokumentumait egy publikus chat-botba. Itt marad az edukáció: tudatosítani kell, hogy mi történik az adattal, és milyen károkat okozhat, ha kikerül a kontroll alól.
Tíz éve még ki lehetett szúrni egy félresikerült adathalász e-mailt. Ma már a főnök vagy a gyerek hangját is le lehet másolni. Hogyan védekezzen egy laikus?
Sok mindenben segítenek az új szabályozások: a szintén európai uniós AI Act például az MI-használat módját, kritikus rendszerekhez való hozzáférését fogja keretek közé tenni, hasonlóan ahhoz, ahogy a GDPR tette az adatkezeléssel. De ez önmagában kevés.
Két dolog kulcsfontosságú: edukáció és visszaellenőrzés. Minden olyan helyzetben, ami a megszokottól jelentősen eltér – váratlan pénzkérés, szokatlan számlaszám, sürgető hangnem – tudni kell letenni a telefont, felhívni a főnököt, a családtagot egy másik csatornán, és igazolni, hogy tényleg ő volt-e.
Hasznosak lehetnek olyan, kevésbé ismert trükkök is, mint egy közös, szóbeli biztonsági jelszó a családban, vagy üzleti partnereknél hasonló előre egyeztetett azonosítási módszer. Korábban a klasszikus üzleti e-mail-csalások is azért működtek, mert a folyamatban részt vevő emberek nem kérdőjelezték meg az utasítást, sokszor még nagyon komoly, világszinten élen járó cégeknél sem. Egy biztos: 100 százalékos biztonság soha nem lesz. Az számít, mennyit fektettünk be a felkészülésbe.
A mesterséges intelligencia terjedése okozhat-e extra mentális terhelést, stresszt az embereknek? Ha már sem a szemünknek, sem a fülünknek nem hihetünk, hogyan lehet működni egy ilyen környezetben?
Ahogy a mondás tartja, attól még, hogy paranoiás vagyok, nem biztos, hogy nem követnek. Nagyvállalati környezetben az a cél, hogy a mindennapi működés során ne legyen tényező ez a fajta szorongás. Erre megvannak az optimális eszközök, a kétfaktoros azonosítás, a folyamatos monitoring, illetve az olyan modern védelmi rétegek, amelyek megfelelő működése esetén ezek a támadások el sem jutnak a felhasználóig.
A kiberbiztonság az egyik leggyorsabban növekvő iparág, éppen azért, mert a technológiát technológiával lehet a leghatékonyabban védeni: mesterséges intelligencia ellen mesterséges intelligenciával lehet a legjobban védekezni. Mivel pedig ezen a téren a támadók jellemzően lépéselőnyben vannak, az a cél, hogy minél hamarabb felismerjük az új támadási mintákat.
A Telekomnál éppen ezért külön megoldást hoztunk létre a mobileszközök védelmére: a MobileSecurity típusú szolgáltatások egy globális cyber threat intelligence adatbázishoz kapcsolódva vizsgálják a bejövő linkeket, az SMS-ekben lévő linkeket, QR-kódokat, adathalász próbálkozásokat, és a támadások döntő részét pedig még azelőtt kiszűrik, hogy a felhasználó találkozna velük. Emellett védelmet adnak az úgynevezett man-in-the-middle típusú támadások ellen is, amikor a felhasználó azt sem látja, hogy valaki rácsatlakozott a telefonja adatforgalmára. Ez nem jelenti azt, hogy onnantól mindent meg lehet tenni következmények nélkül – az emberi kreativitásnak, finoman szólva, nincs határa ezen a téren, de a támadások túlnyomó részét automatizáltan meg lehet fogni.
"A jó hír, hogy ma már teljeskörű biztonsági megoldásokat lehet szolgáltatásként igénybe venni"
Draskovics Ádám
A nyilvános, védelem nélküli wifi-hálózatokat sokan még mindig reflexből használják. Mekkora kockázat ez?
Az egyszerű válasz: ne csatlakozzunk ilyen hálózatra. Semmi sincs ingyen, legfeljebb nem pénzben fizetünk. Aki egy nyitott hotspotot üzemeltet, az látja a csatlakozó eszközök azonosítóit, forgalmát, statisztikákat gyűjthet. Hogy pontosan mit és meddig, azt a felhasználó jellemzően nem tudja. Ezért, aki érzékeny adatokkal dolgozik, gondoskodjon olyan saját megoldásról, mint például VPN, vagy olyan mobilbiztonsági szolgáltatás, amely kikényszeríti a titkosított kapcsolatot. Ha nincs más opció, legalább egy VPN legyen a telefonon.
A fiatalabb generációk már az ilyen online technológiák mellett nőttek fel. Tudatosabbak a kiberbiztonságban?
Technikailag ügyesebbek, ez nem kérdés: készségszinten kezelik az eszközöket, appokat. De az adatvédelem szempontjából sokszor pont ez a természetesség a veszélyes. Rengeteg személyes tartalmat osztanak meg magukról, és nem feltétlenül gondolnak bele, mi lesz ezeknek a sorsa, meddig maradnak fent. Ma már bűnszervezetek a közösségi médiát figyelve látják, ki mikor megy nyaralni, meddig üres a lakás. Ez a fajta „cenzúrázatlan” digitális túlterjeszkedés ugyanúgy tud biztonsági kockázatot jelenteni, mint egy rosszul konfigurált tűzfal. Itt is a tudatosítás a kulcs: már gyerekkortól kellene beszélni arról, hogy mi az, amit érdemes megosztani, és mi az, amit jobb offline hagyni.
Borítókép: Draskovics Ádám
A tartalom a Magyar Telekom megbízásából, a HVG BrandLab produkciójában készült. A cikk létrehozásában a HVG hetilap és a hvg.hu szerkesztősége nem vett részt.