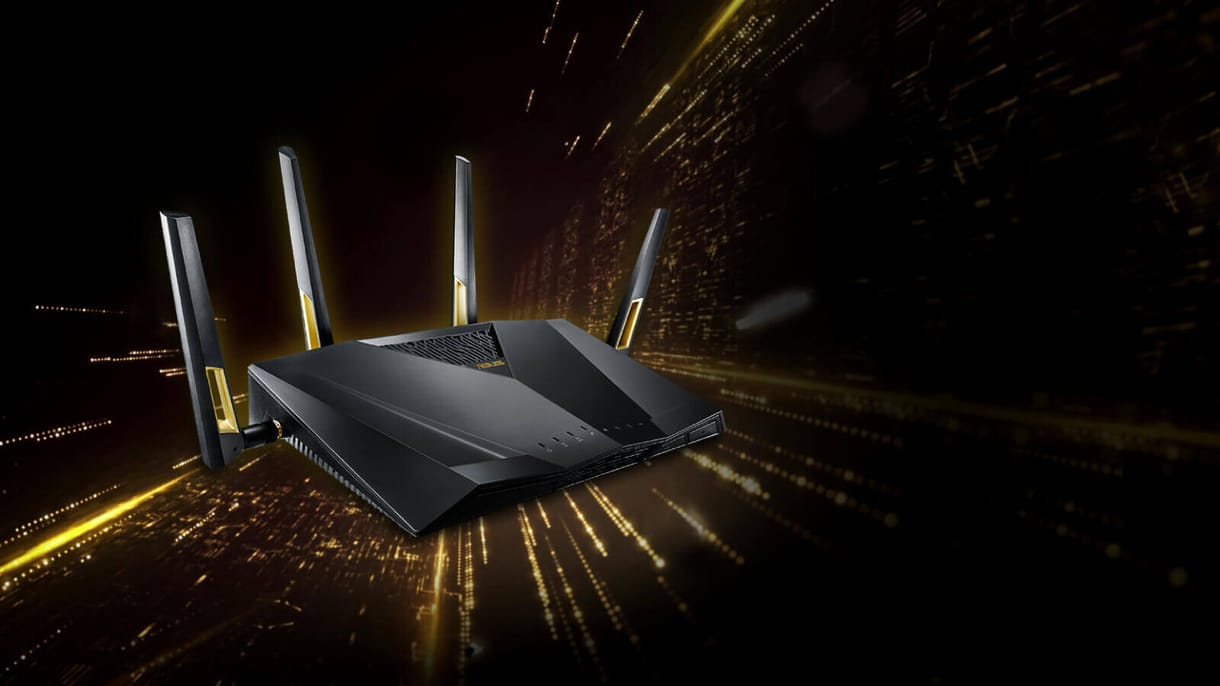
Javasolt mihamarabb rányomni a frissítés gombra bizonyos Asus hálózati eszközökben, mivel több kritikus hibát is javít az új firmware-verzióval a gyártó – írja a Bleeping Computer.
A CVE-2025-59367 kód alatt nyilvántartott sebezhetőség lehetővé teszi távoli, hitelesítéssel nem rendelkező támadók számára, hogy felhasználói beavatkozás nélkül, jogosulatlanul bejelentkezzenek a sebezhető, online eszközökre.
Az Asus a 1.1.2.3_1010-es firmware-frissítéssel javította a hibát a DSL-AC51, DSL-N16 és DSL-AC750 modellekben. Vizsgálódásunk szerint az említett típusok mindegyike kapható volt korábban Magyarországon is.
A sebezhetőségek egy sor szolgáltatást veszélyeztetnek, így érdemes azonnal telepíteni a frissítést. Hogy hol, arra nincs egyszerű válasz, így érdemes megkeresni az adott típus használati útmutatóját, ha nem ismeri, milyen cím alatt éri el a router online felületét, és hogyan léphet be.
Gyakorlatilag az elmúlt években kiadott valamennyi OnePlus okostelefonban ott tátonghat egy hatalmas biztonsági rés, mellyel az összes SMS-ét ellophatják a támadók. Ez elég komoly bajt is okozhat, a javításra pedig még várni kell.
Ha ezzel megvan, rendszerint már csak pár pillanat a frissítés letöltése és telepítése. Utóbbi ponton a router rendszerint újraindul, és egy rövid ideig csak villog rajta néhány LED. Ilyenkor ügyeljen arra, hogy véletlenül sem szakadjon meg az áramellátás, ez ugyanis végleg tönkreteheti az eszközt.
Ha máskor is tudni szeretne hasonló dolgokról, lájkolja a HVG Tech rovatának Facebook-oldalát.