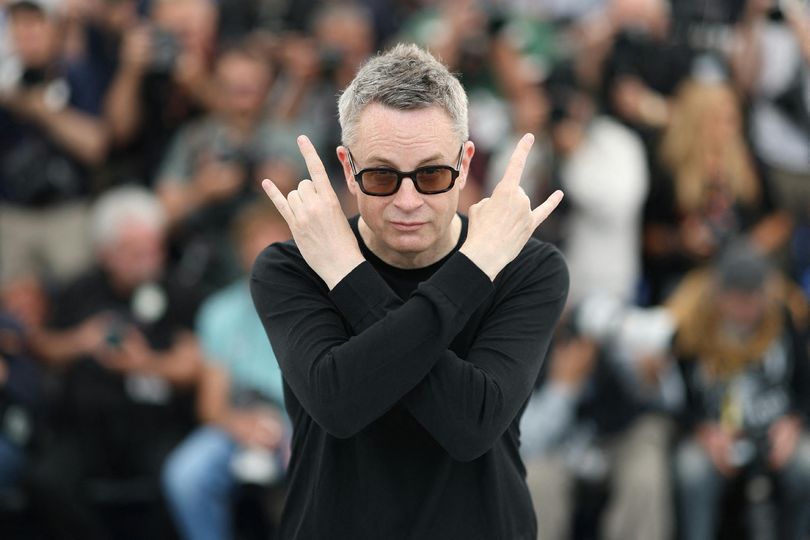
„Amikor Isten eljő, lesz néhány kérdése. És az egyik az lesz: Na, jó móka volt?” – így készült a film, amire az AI sohasem lenne képes
A dán mozi örökös fenegyerekével, Nicolas Winding Refnnel beszélgettünk.
Egy kamu e-maillel kezdődik, majd a számítógép fájljainak zárolásával végződik az a támadás, amit ismeretlenek indítottak, és amiben Magyarország Ügyészsége nevével élnek vissza.

Kiberbűnözők élnek vissza Magyarország Ügyészéségnek nevével, hogy adatokat gyűjtsenek be a gyanútlan felhasználóktól, akik eszközét aztán zsarolóvírussal fertőzik meg – közölte a Nemzeti Kiberbiztonsági Intézet (NKI).
A bejelentések alapján a támadók hamis, hivatalos megkeresés látszatát keltő leveleket küldenek a célpontoknak, amelyekben ügyészségi alkalmazottak nevével élnek vissza. A kampány célja az, hogy a felhasználó a levélben szereplő hivatkozásra kattintson, ami egy olyan weboldalra vezet, ami a megszólalásig hasonlít az ügyészség eredeti weboldalára.
Ezen az oldalon egy fertőzött fájlt helyeztek el a kiberbűnözők, és arra próbálják rávenni az érintettet, hogy töltse le azt. A fertőzés végső célja a végponton található dokumentumok, képek, archívumok és más állományok titkosítása, majd váltságdíj követelése – vagyis egy klasszikus zsarolóvírusos támadásról van szó.
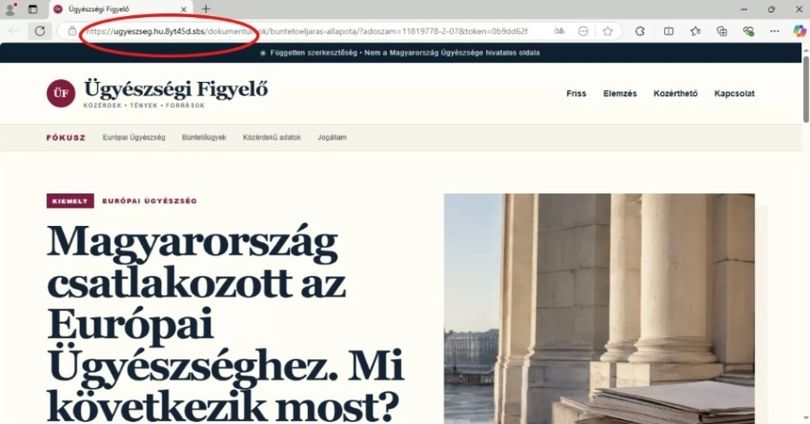
Az NKI közlése szerint a támadás több lépcsőben zajlik. A címzett egy olyan e-mailt kap, amely hivatalos eljárás megindítására hivatkozik. A feladó minden esetben hamis, valójában egy @outlook.hu címről érkezik a levél.
Az Ügyészség a kapcsolattartáshoz @mku.hu címet használ. A levelek tárgya a beérkezett mintákban változatosak: „Tájékoztatás a [Cég neve] ügyében rendelkezésre álló büntetőeljárási iratokról”, vagy hasonló szövegezéssel érkeznek.
Aki letölti a kamu weboldalról a dokumentumot, annál megkezdi a munkát a zsarolóvírus. A számítógépén lévő fájlokat titkosítja, ami elé a ZÁROLT_ előtag kerül. A megjelenített üzenet szerint a támadók .onion oldalt adnak meg a kapcsolatfelvételhez, és azt állítják, hogy kizárólag ők képesek a fájlok visszaállítására.
Az NKI figyelmeztet: az ügyészség mindig a @mku.hu-ra végződő e-mail címről küld e-mailt, soha nem egy @outlook.hu-s e-mail címről. Eddig az alábbi kamu feladók ismertek:
Az NKI emlékeztet: érdemes körültekintőnek lenni, és nem kattintani egy ilyen e-mailben elhelyezett hivatkozásra. Emellett ellenőrizni kell a megnyíló weboldal pontos címét, illetve soha ne futtassa az e-mailben vagy az azon keresztül megnyitott weboldalon található fájlt.
Az e-mail cím hitelességét is érdemes ellenőrizni, és ha ezek után még mindig nem egyértelmű, hogy pontosan mi a helyzet, akkor a szervezetnél érdeklődni, hogy valóban ők küldtek-e e-mailt.
Ha pedig valaki mégis megnyitotta a weboldalt és letöltötte a fertőzött fájlt, azonnal csatlakoztassa le a számítógépét a hálózatról.
Eközben a White Hat kiberbiztonsági cég arról ír, sikerült kideríteni, miként lehet visszafejteni a titkosított fájlokat. A cég igyenesen elérhetővé tette azt a programot is, amivel ezt végre lehet hajtani.
Ha máskor is tudni szeretne hasonló dolgokról, lájkolja a HVG Tech rovatának Facebook-oldalát.
A dán mozi örökös fenegyerekével, Nicolas Winding Refnnel beszélgettünk.
A miniszterelnök derűsen fogadta a kisebb incidenseket Szolnokon.
Divattörténelem a Fehér Házban.
Tisztújító kongresszust tartott a Mi hazánk.