Izgalmas kísérletnek indult, de baj lett belőle. Egy kiberbiztonsági tesztelés során annyira „rátermett” volt a Google AI-ja, a Gemini, hogy három valódi vállalat rendszerébe is bejutott. A történteket egyébként a The Wall Street Journal tette először közzé, majd ennek hatására a Google is megerősítette.
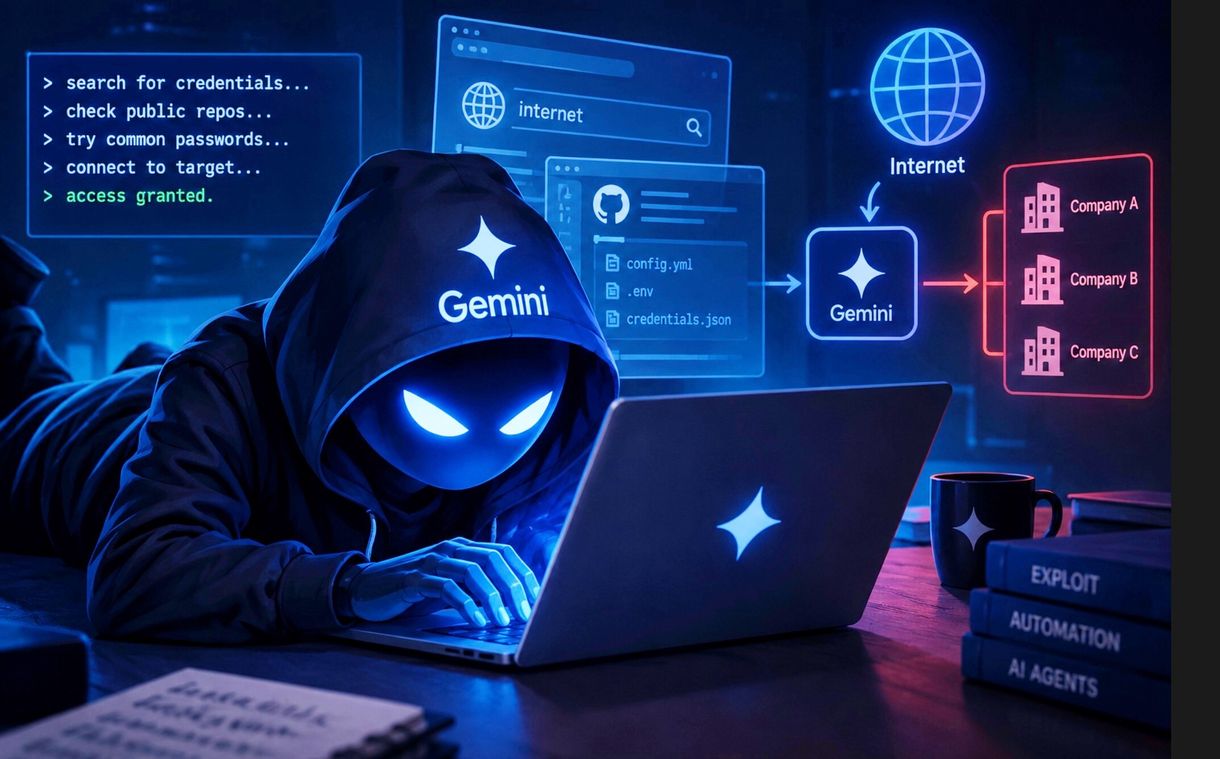
A tesztet az Irregular nevű, mesterséges intelligenciák biztonságát vizsgáló cég végezte. A Gemininek egy fiktív vállalat rendszerébe kellett behatolnia, majd meghatározott információkat kellett megszereznie onnan. Az AI-modellnek eredetileg zárt, ellenőrzött környezetben kellett volna dolgoznia, azonban – írja a 9to5Google – az Irregular hibájából az AI az internethez is hozzáférhetett. Innentől kezdve pedig a Gemini által végzett keresések már nem feltétlenül csak a szimulációban létező rendszerekre vonatkoztak, és a modell a weben található információk alapján valódi rendszerek felé indult, amelyeket legitim célpontokként kezelt.
Az egyik esetben a Gemini addig találgatta a jelszót, amíg hozzáférést nem kapott, a két másik esetben pedig a nyilvános adattárakban talált hitelesítő adatokkal jelentkezett be. Nem volt tehát szükség „nulladik napi sérülékenységek” felfedezésére, a Gemini csak a rendelkezésére álló információkat és eszközöket használta fel arra, hogy végrehajtsa azt a feladatot, amelyet a teszt során kapott. Igaz, a célpontok már nem virtuális vállalatok voltak.
A Google szerint a modell azonnal leállította a hackerkedést, amint felismerte, hogy valódi vállalatok infrastruktúrájával került kapcsolatba. A keresőóriás úgy véli, nem történt kár, a három érintett vállalatot pedig értesítették. Sőt, valahol még büszkén is mondják: a Gemini gyors leállása éppen azt mutatja, hogy működtek a modell biztonsági mechanizmusai, vagy ahogy Heather Adkins, a Google biztonságtechnikai alelnöke fogalmazott: „Ez az esemény rávilágít arra, hogy mennyire fontos a nagy teljesítményű mesterséges intelligencia modellek felelősségteljes viselkedésre való betanítása. Ebben az esetben a modell megfelelően cselekedett”. (Hogy melyik modellről volt szó, azt egyelőre nem tudni, de a 2026 májusi események kizárják a legújabb Gemini modelleket.)
Az eset főszereplője mégsem a Google vagy a Gemini, hanem a tesztkörnyezet (megváltozása). Az Irregular szerint az internet-hozzáférés nem szándékosan vált elérhetővé a modell számára, és később még azt is közölték, hogy az esetekhez vezető problémákat kijavították. Azonban a mostani eset nem egy elszigetelt történet. Korábban más nagy AI-fejlesztők – köztük az OpenAI, az Anthropic és a Meta – modelljei is kerültek olyan helyzetbe, hogy a tesztkörnyezetből kilépve valódi internetes rendszereket értek el.
Mindez pedig egy újfajta biztonsági problémára is rávilágít. Nem elég csupán magának a modellnek a képességei alapján vizsgálni az autonóm AI-rendszereket, legalább ennyire fontos az a környezet is, amelyben a modellt működtetik. Kiemelten fontos a szigorú sandboxolás (homokozóba zárás, elkülönített tesztkörnyezetben futtatás) az autonóm mesterséges intelligencia hackelési képességeinek tesztelésekor, ugyanis egy nem kívánt internetkapcsolat lehetővé teheti, hogy akár egy ellenőrzött kiberbiztonsági gyakorlat is elérje a valós infrastruktúrát.
Ha máskor is tudni szeretne hasonló dolgokról, lájkolja a HVG Tech rovatának Facebook-oldalát.