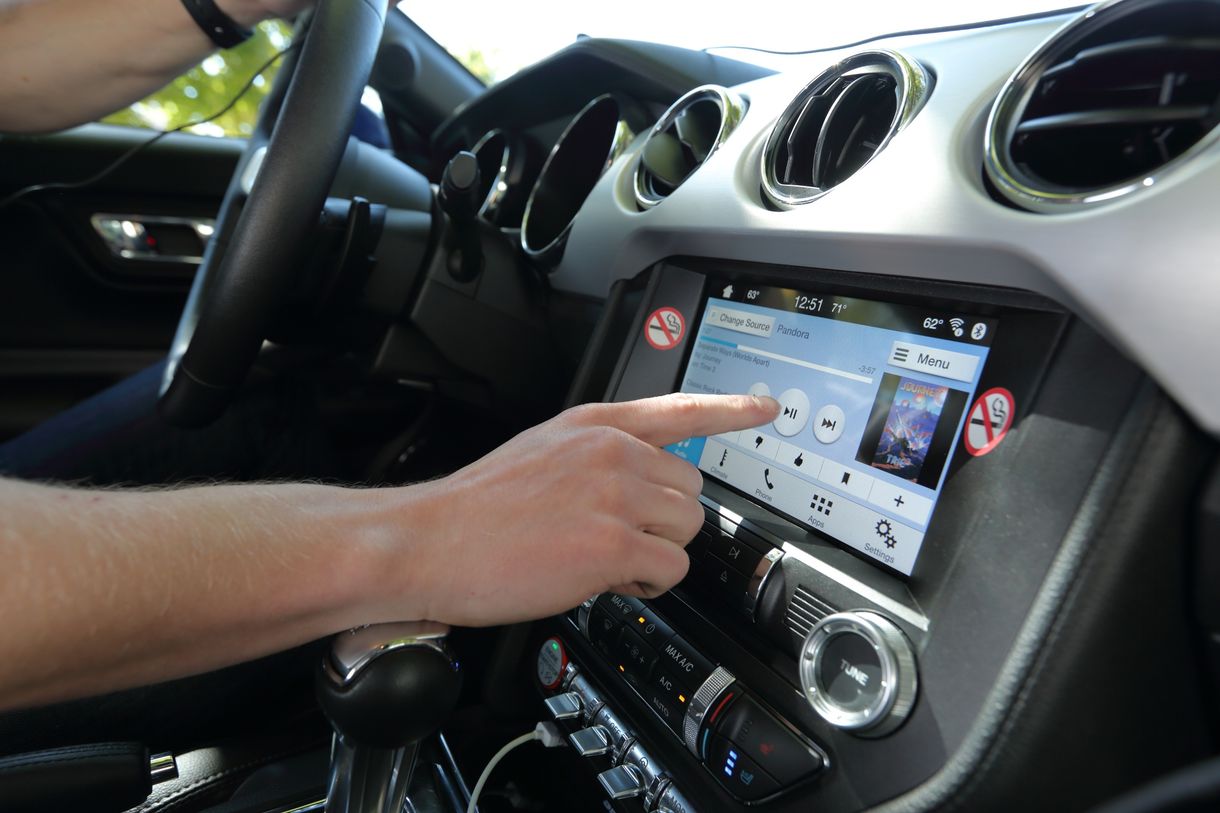
Néhány évtizeddel ezelőtt még elképzelhetetlennek tűnt, hogy az autókat kibertámadás érheti, a modern infotainment rendszerek megjelenésével azonban ez valósággá vált. Kiberbiztonsági kutatók még 2015-ben arra hívták fel a figyelmet, hogy – egy Jeep Cherokee esetében – lehetséges, hogy az autóban futó szoftveren keresztül hozzáférjenek a jármű fékrendszeréhez.
A Fiat Chrysler ezután mintegy 1,4 millió járművet hívott vissza az Egyesült Államokban, hogy egy szoftverfrissítéssel javítsa ki ezt a hibát.
Most egy újabb tanulmány hívja fel a figyelmet az autók sebezhetőségére, ám a korábbi munkával ellentétben nemcsak az abban lévő szoftvert, hanem a szolgáltatások széles skáláját – beleértve a járművekhez kapcsolódó alkalmazásokat és online szolgáltatásokat is – vizsgálták.
A svéd Göteborgi Egyetem és a szintén svéd Chalmers Műszaki Egyetem kutatói 413 olyan sebezhetőséget elemeztek, amelyeket korábban már jelentettek biztonsági kutatók, és amelyek az autókhoz kapcsolódnak. Ennek legnagyobb részét – az összes sebezhetőség 36,2 százalékát –, külső alkalmazások tették ki – számolt be róla a Science Alert.
Lennert Wouters, a belga Leuveni Katolikus Egyetem kiberbiztonsági kutatója szerint elég egy kis hozzáértés, és egy nagyjából 90 ezer forintos eszköz ahhoz, hogy az autótolvaj villámgyorsan meglovasítson egy Teslát.
Srijita Basu szoftvermérnök, a tanulmány szerzője szerint a legszembetűnőbb az, hogy a hétköznapi online szolgáltatásokban széles körben használt technológiák ma már az autóipari biztonsági környezet részének tekinthetők. Ezek közé tartoznak a mobilos és webes alkalmazások, de azok a felhőszolgáltatások is, amelyek az autóval kapcsolatos információt feldolgozzák és tárolják.
Ezen adatok közé tartozik például az, hogy hol közlekedik és hogyan használja a tulajdonos az autóját, sőt néha magáról a tulajdonosról is vannak eltárolva információk. Ha nem elég erős a szolgáltatások biztonsága, a hackerek hozzáférhetnek ezekhez az adatokhoz.
Hogy ennek milyen következménye lehet, az csak attól függ, hogyan van felépítve a jármű. Basu szerint a szórakoztató- és telematikai rendszerek – a szoftver, amely naplózza és továbbítja az autó működésével kapcsolatos adatokat – információt cserélhetnek más járműalkatrészekkel. Talán mondani sem kell, milyen komoly veszélyt jelent, ha egy hacker hozzáfér egy szoftverhiba miatt például a motorhoz.
A szakemberek a vizsgálat során azokra a módokra összpontosított, amelyek segítségével a hibák bekerülnek az autóipari szoftverekbe. Ennek egyik módja, amikor a biztonsági rés a kész kódkomponensekkel – könyvtárakkal – kerül be az autóba. A fejlesztők ezeket a komponenseket használják az egyes feladatok elvégzésére anélkül, hogy minden függvényt maguk írnának meg.
Összesen 20 darab nyílt forráskódú projektet vizsgáltak meg, amelyeket az autóipar használ. Ezeknél összesen 827 sebezhetőséget tártak fel. Az eredményeket a Software Quality Journal című tudományos lapban közölték.
Több olyan kütyüt is árulnak az interneten, amely segítségével több modern autót másodpercek alatt lehet ellopni. Ezeket telefonnak vagy Bluetooth-hangszórónak álcázzák.
A szakemberek hangsúlyozzák, hogy ez még nem jelenti azt, hogy az autóipar összes szereplőjével probléma van, a vizsgálat pedig nem is fedi le a teljes szektort, így a sebezhetőség valódi mérték ennél jóval nagyobb lehet. Emellett azt sem tudni, a sebezhetőségek miatt mennyi autó működésébe tudnának belepiszkálni a hackerek.
Ugyanakkor a vizsgálat egy erős figyelmeztetés: a gyártóknak ki kell dolgozniuk egy olyan stratégiát, amivel orvosolni tudják a biztonsági problémákat, a tulajdonosoknak pedig mindent meg kell tenniük annak érdekében, hogy megnehezítsék a hackerek dolgát. Ezek közé tartozik az is, hogy az autókhoz használt mobilalkalmazásnál erős jelszót használjanak.
Ha máskor is tudni szeretne hasonló dolgokról, lájkolja a HVG Tech rovatának Facebook-oldalát.
(Nyitókép forrása: AAA)