Az otthonokat őrző biztonsági kamerák nagy segítséget jelentenek egy esetleges betörés esetén, és nagyban növelik az ember biztonságérzetét. A használatukhoz azonban elengedhetetlen egy megelőlegezett bizalom a gyártó felé, hogy a kamera képe nem kerül illetéktelen kezekbe – pláne egy beltéri egység esetében.
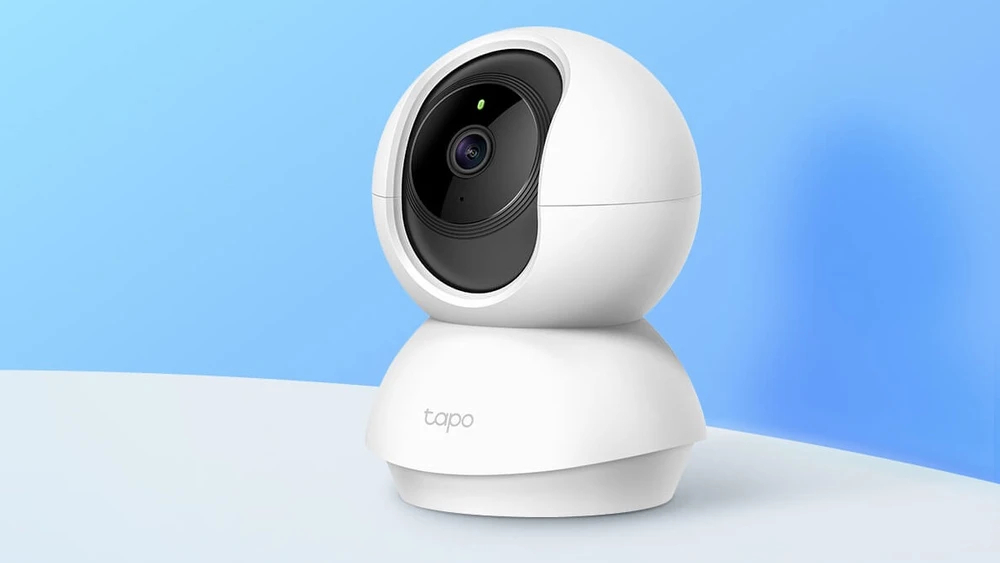
A TP-Link Tapo C200 típusú, népszerű kameráiban azonban most olyan biztonsági résekre bukkantak az OPSWAT biztonsági cég szakemberei, amelyek határozottan nem fogják erősíteni a márkába vetett bizalmat.
A kutatók úgy találták, hogy egy súlyosabb támadás során a rosszindulatú felek ezeket a sebezhetőségeket felhasználhatják arra is, hogy élőben, titokban figyeljék az embereket a kamerákon keresztül. Sőt, akár hallgatózhattak is a hackerek, vagy beszélhettek a kamera hangszóróján keresztül.
Az egyik, CVE-2026-15315 számon nyilvántartott biztonsági rés kiemelkedően súlyos, és lehetővé teszi a hálózati hozzáféréssel rendelkező támadó számára, hogy megkerülje a kamera bejelentkezési rendszerét, és adminisztrátori jogkört szerezzen – anélkül, hogy ismerné a felhasználó jelszavát.
Ez azért lehetséges, mert a Tapo C200-as rendszert használ, amelynek célja annak igazolása, hogy a bejelentkezni kívánó személy ismeri a kamera jelszavát. Igen ám, de a kutatók felfedezték, hogy a kamerának korábban küldött információk visszajátszhatók, és a rendszer tévesen elfogadja azokat hitelesítő adatokként – részletezi a CyberNews.
https://hvg.hu/tudomany/20260709_tenda-wifi-router-nem-javitott-biztonsagi-res-sebezhetoseg
Amennyiben a hacker hozzáfér a kamerához vezető hálózati útvonalhoz, már csak néhány „rosszindulatú kérésre” van szükség. Az egész folyamat csupán néhány percet vesz igénybe.
A támadók az élő mellett a mentett videókat is visszanézhetik, valamint a kamera beállításait is módosíthatják, és hozzáférhetnek olyan funkciókhoz, amelyek alapvetően csak rendszergazdák számára elérhetők.
Az OPSWAT szakemberei arra is felfigyeltek, hogy egy másik sebezhetőség révén a hackerek akár a hálózatra csatlakozó más eszközöket is becélozhatnak.
A TP-Link augusztus 18-án kiadott frissítése javítja a hibákat, így célszerű azonnal telepíteni.
Ha máskor is tudni szeretne hasonló dolgokról, lájkolja a HVG Tech rovatának Facebook-oldalát.