Új androidos kártevőre bukkantak a Zimperium zLabs biztonsági kutatói, a RatHat a mesterséges intelligenciát is beveti, hogy megcélozza a felhasználókat – írja a Bleeping Computer.
A szakemberek elemzése szerint kínai szereplők állhatnak a kártevő mögött, mivel a program mögött álló nagy nyelvi modell (LLM) kínai parancsokat használt. A kártevőt csalárd hirdetések, SMS-ek és adathalász oldalak segítségével terjesztették, egy Play Áruházon kívüli APK-telepítőfájl segítségével.
A RatHat abban nem számít különlegesnek, hogy a kisegítő lehetőségekkel él vissza a rosszindulatú tevékenységekhez, és férjen hozzá a készülékhez, valamint futtathasson parancsokat rajta.
A szerzett hozzáférés révén egy olyan ügynököt is telepít a készülékre a RatHat, amely képes megkerülni bizonyos korlátozásokat, és gondoskodik arról, hogy tartós legyen a kártevő jelenléte. Utóbbit segíti az is, ez az ügynök minden eltávolítási kísérlet után újratelepíti a kártevőt.
A kártevő egy hamis HTML-weboldalt jelenít meg a megcélzott banki és kriptovaluta-appokban, így megszerezve a felhasználó belépési adatait. Még arra is ügyeltek a támadók, hogy a kártevő képes legyen olvasni az SMS-eket és az egyszeri belépési adatokat is, így kijátszva a kétlépcsős hitelesítést.
Ezeken túl a böngészőkben megnyitott weboldalak linkjeit, jelszavakat, valamint a mobil feloldásához szükséges jelkódot is meg tudják szerezni.
https://hvg.hu/tudomany/20260917_google-android-jelszavak-importalasa-jelszokezelok-uj-funkcio
Színre lép az AI
Az egész mögött a mesterséges intelligencia áll, amely automatizálja az egész rosszindulatú tevékenységet, így a támadónak nem kell az apró sallangokkal bajlódnia.
Az AI utasításokat is tud adni, így navigálni is tud a készüléken, sőt, vezérelhet is dolgokat. Ráadásul a biztonsági szoftverek így nehezebben tudják lefülelni is. Az eltávolíthatatlanságról egy sor módszerrel gondoskodtak a hackerek.
A megelőzés érdekében fontos, hogy soha ne töltsön le alkalmazásokat ismeretlen forrásból. Mindig csak a Play Áruházból töltse le a használni kívánt appokat, és ott is inkább hagyatkozzon az ismert fejlesztők alkalmazásaira.
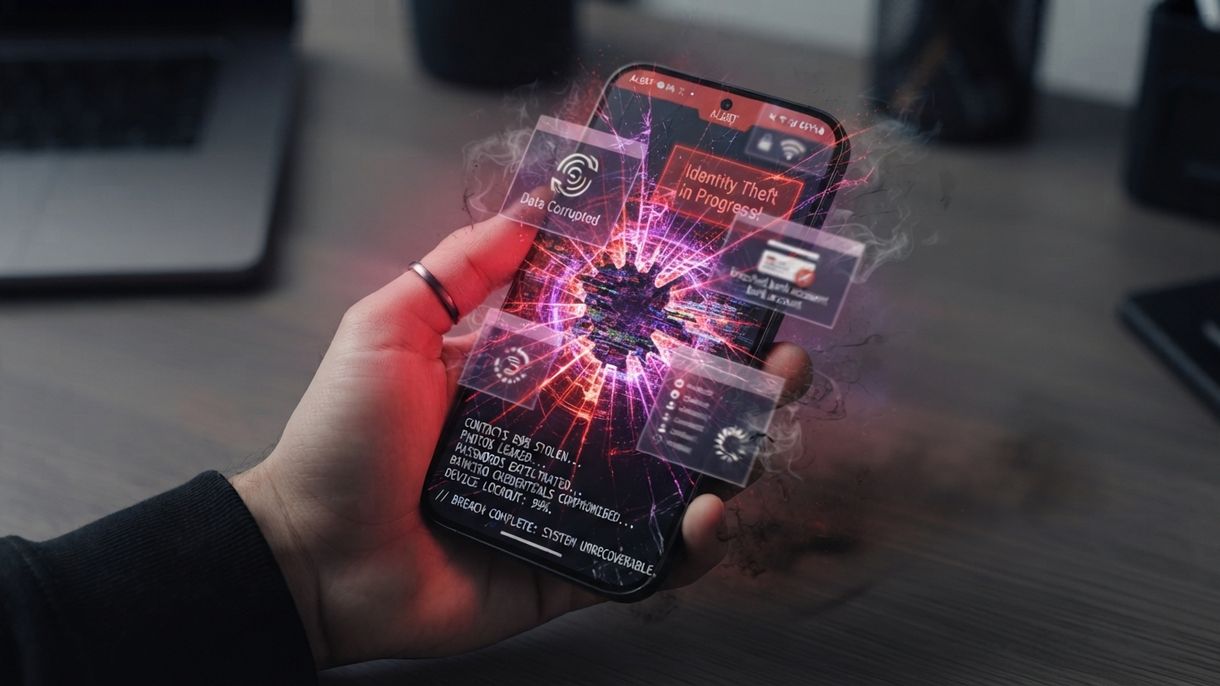
(Cikkünk nyitóképe illusztráció, a Google Nano Banana modellje segítségével készült.)
Ha máskor is tudni szeretne hasonló dolgokról, lájkolja a HVG Tech rovatának Facebook-oldalát.