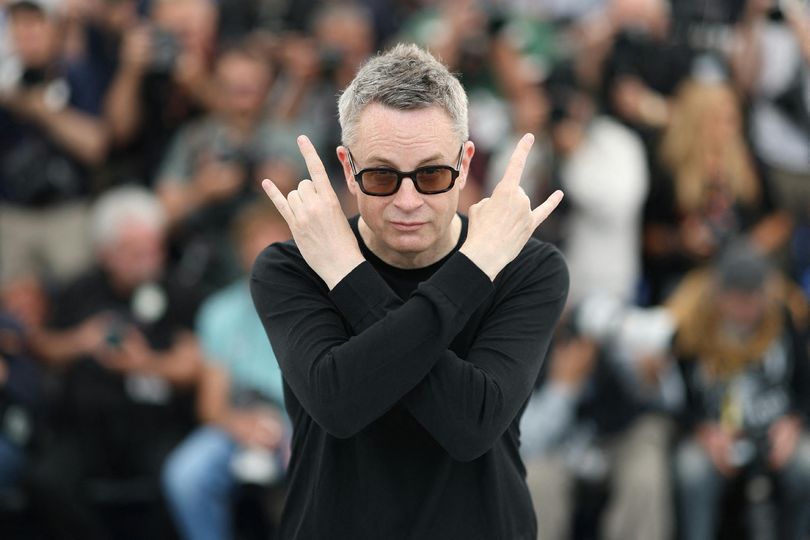
„Amikor Isten eljő, lesz néhány kérdése. És az egyik az lesz: Na, jó móka volt?” – így készült a film, amire az AI sohasem lenne képes
A dán mozi örökös fenegyerekével, Nicolas Winding Refnnel beszélgettünk.
A vállalatok többsége felkészültnek tartja szervezetét a kiberbiztonsági kihívásokra, de vajon mi áll a biztonságérzet mögött? A One Solutions és az IVSZ hazai közép- és nagyvállalatok bevonásával készült kutatása a technológiai védelemtől az incidenskezelésen át a munkavállalói felkészültségig vizsgálta a kérdést.
Egy vállalat kiberbiztonsági felkészültségét könnyű azzal azonosítani, ami látható és számonkérhető. Van tűzfal, végpontvédelem, szabályzat, rendszeres oktatás, esetleg külön biztonsági csapat is. Ezek mind fontos elemei a védelemnek. Egy valódi incidens azonban azt teszi próbára, hogyan működik együtt a technológia, az ember és a szervezet.
A One Solutions és az IVSZ – Digitális Vállalkozások Szövetsége megbízásából 2026 márciusában készült reprezentatív vállalati kutatás szerint a legalább 50 főt foglalkoztató közép- és nagyvállalatok 58 százaléka találkozott valamilyen kiberbiztonsági incidenssel a felmérést megelőző egy évben. A nagyvállalatok körében ez az arány jelentősen magasabb, 91 százalék.
A leggyakoribb támadási forma ráadásul közvetlenül az embert veszi célba. Minden második vállalat találkozott adathalászattal vagy más, social engineeringre épülő támadással, amely az emberi bizalom, a döntési helyzetek és a megszokott munkafolyamatok kihasználásával próbálja megtéveszteni a munkatársakat. Zsarolóvírusos incidensről 26, ellátási lánchoz kapcsolódó támadásról a szervezetek 19 százaléka számolt be.
A technológiai védelem sok vállalatnál kifejezetten fejlett. A válaszadók mintegy háromnegyede használ összetettebb kiberbiztonsági technológiákat, a nagyvállalatok körében ez az arány 97 százalék. A szervezetek 60 százaléka összességében felkészültnek is tartja magát.
Egy támadás pillanatában azonban már más képességek kerülnek előtérbe. Ki észleli először a problémát? Ki dönt a következő lépésről? Mikor kerül az ügy a vezetői szint elé? Ki felel az üzleti területek tájékoztatásáért? És mindezt próbálta-e már valaha a szervezet valósághű helyzetben?
A kutatásban részt vevő vállalatok mindössze 16 százaléka számolt be érett, rendszeresen begyakorolt és vezetői szinten is megfelelően menedzselt incidenskezelési gyakorlatról. További 35 százaléknál dokumentált és időszakosan tesztelt folyamat működik, a többieknél ennél kevésbé érett gyakorlat jellemző.
A kutatás eredményei arra hívják fel a figyelmet, hogy az általános felkészültségről alkotott kép önmagában keveset árul el arról, hogyan működnek a vállalat incidenskezelési folyamatai. Hamis biztonságérzetet kelthet, ha egy szervezet a meglévő technológiai eszközökből és szabályzatokból arra következtet, hogy egy támadás kezelésére is megfelelően felkészült. A One Solutions szakértői szerint ezért különösen fontos a reagálási folyamatok rendszeres ellenőrzése és gyakorlati tesztelése.
A kutatás az incidensek észlelésének szervezeti oldalát is vizsgálta. A válaszadók 64 százaléka szerint vállalatánál várhatóan az informatikai vagy üzemeltetési terület észlelné elsőként a támadást, míg 21 százalék valamely üzleti területet jelölt meg. A dedikált biztonsági csapatot vagy SOC-ot 9 százalék nevezte meg.
Egy támadás első jele a mindennapi üzleti működés során is jelentkezhet. Ezért a felkészülésnek arra is ki kell terjednie, hogy a munkatársak felismerjék a jelentendő rendellenességeket, és tudják, kinek kell jelezniük azokat. Az előre meghatározott felelősségi körök és jelzési útvonalak segíthetnek abban, hogy az információ időben eljusson a megfelelő szakemberekhez és döntéshozókhoz.
A vállalatok jóval kedvezőbben ítélik meg IT-szakértőik felkészültségét, mint a teljes munkavállalói kör biztonságtudatosságát. Előbbit a válaszadók 91 százaléka értékeli magasnak, utóbbiról viszont már csak 33 százalék vélekedik hasonlóan. Közben a vállalatok 51 százaléka jelentős vagy kritikus kockázatnak tartja az emberi tényezőt.
A vállalatok közel kilenctizede rendelkezik valamilyen formalizált kiberbiztonsági képzéssel, a kutatást kiegészítő mélyinterjúk ugyanakkor rávilágítottak, hogy több szervezet elsősorban azt követi, megtörtént-e az oktatás.
A kérdés az, hogy a megszerzett tudás megjelenik-e a munkatársak döntéseiben, amikor egy hitelesnek tűnő e-maillel vagy sürgető vezetői kéréssel találkoznak.
A kutatás szerint a vállalatok 47 százaléka alkalmaz e-learninget, 35 százalékuk pedig adathalászati szimulációkat is végez. Az utóbbiak lehetőséget adnak arra, hogy a szervezetek az oktatások teljesítésén túl a munkatársak reakcióit is megvizsgálják. A tapasztalatok alapján célzottan fejleszthetők azok a területek, ahol a mindennapi döntések során még bizonytalanság mutatkozik.
Egy gyanús üzenet felismerése önmagában kevés, ha a munkavállaló nem tudja, kinek és milyen módon jelezze a problémát. A megfelelő képzésnek ezért a felismerés mellett a helyes reakciót is támogatnia kell.
A kiberbiztonság súlya a vállalati gondolkodásban is jól látható. A válaszadók 68 százaléka stratégiai prioritásként tekint az IT-biztonsági területre, 57 százalékuk pedig a fenyegetések erősödésére számít a következő egy évben.
A stratégiai szerep ugyanakkor vezetői döntéseket is igényel. Mely üzleti folyamatok működése függ leginkább a digitális rendszerektől? Milyen következményekkel járhat egy hosszabb szolgáltatáskiesés? Mely védelmi képességek fejlesztése élvezzen elsőbbséget? Ezekre a kérdésekre a vállalat működésének ismeretében lehet választ adni.
A kutatás szerint a szervezetek 27 százaléka számít kiberbiztonsági költségvetésének növekedésére, míg 64 százalék változatlan kerettel tervez. A költségvetés várható alakulása önmagában nem mutatja meg a felkészültség szintjét. Legalább ilyen fontos, hogy a vállalat a saját kockázataihoz és működési igényeihez igazítsa a fejlesztéseket.
A megfelelő szakértelem biztosítása szintén meghatározó szempont. A válaszadók 62 százaléka vesz igénybe külső szolgáltatót legalább bizonyos kiberbiztonsági feladatokhoz. A szolgáltató kiválasztásánál a szakértelem, a megbízhatóság és a gyors reagálás fontosabb szempontként jelenik meg, mint az alacsony ár. A külső szakértők bevonása mellett ugyanakkor a vállalaton belüli felelősségi körök és döntési folyamatok egyértelmű meghatározása is szükséges.
A kutatás összképe alapján a felkészültséget nehéz egyetlen mutatóval leírni. A technológiai védelem, az incidenskezelési gyakorlat és a munkavállalói tudatosság együttes vizsgálata adhat teljesebb képet a szervezet kiberbiztonsági helyzetéről. A biztonság illúziója akkor alakulhat ki, amikor egy vállalat valamely területen elért fejlettségéből következtet az általános felkészültségére.
A valódi felkészültség megítéléséhez ezért azt is vizsgálni kell, hogy a technológia, az ember és a szervezet miként működik együtt egy támadás során. A kialakított folyamatok rendszeres tesztelése és a tapasztalatokra épülő fejlesztés segíthet abban, hogy a vállalat a feltételezett felkészültség helyett a tényleges működésére alapozza biztonságérzetét.
A One Solutions és az IVSZ közös kutatásának részletes eredményei, valamint a vállalati felkészültség további szempontjai itt ismerhetők meg.
A tartalom a One Solutions megbízásából, a HVG BrandLab közreműködésével készült, létrehozásában a HVG hetilap és a hvg.hu szerkesztősége nem vett részt.
A dán mozi örökös fenegyerekével, Nicolas Winding Refnnel beszélgettünk.
A miniszterelnök derűsen fogadta a kisebb incidenseket Szolnokon.
Divattörténelem a Fehér Házban.
Tisztújító kongresszust tartott a Mi hazánk.